Une stack qui se tient à jour toute seule
L'agent remonte logiciels et mises à jour manquantes ; les connecteurs lisent dépôts, images et outils de parc. Chaque composant porte sa version, sa source et son seuil d'alerte.



 TechWatchAlert
Produit
Connecteurs

 CrowdStrike
 Code et conteneursDépendances des dépôts et des images


 Parc et cloudResynchronisés automatiquement

 NinjaOne
 AgentMises à jour manquantes, repères CIS


 Canaux et ticketsL'alerte va là où l'équipe travaille


 IA et MCP29 outils pour vos assistants


Ressources
La gestion des vulnérabilités et de l'exposition pour les PME, les ETI et leurs infogérants. TechWatchAlert croise 19 sources, dont le CERT-FR et la base européenne EUVD, avec l'inventaire réel de vos machines, dépôts et conteneurs ; il classe d'abord ce qui est exploité, installe les correctifs et garde la preuve pour NIS2.
Offre Free sans carte bancaire · essai Team de 14 jours · hébergé en France
Analysez gratuitement votre SBOM ou package.json, sans compte →
 API et rapportsQualysAPI et rapports
 API et rapports
 import de rapportsTrivyimport de rapportsGitHubGitLabDockerKubernetes

 IntuneAWS
 Azure
 RMMSlackMicrosoft Teams
 DiscordJira
 ClaudeChatGPTLe ChatCursor
Les marques citées appartiennent à leurs propriétaires.
Depuis avril 2026, la base américaine NVD n'ajoute plus produits et versions à la plupart des CVE : un outil qui ne lit qu'elle ne sait plus dire qui est touché. TechWatchAlert recoupe 19 sources, dont le CERT-FR, la base européenne EUVD, les avis des éditeurs et les catalogues d'exploitation, puis rapproche chaque faille de votre inventaire.
Sources recoupées
19dont CERT-FR, EUVD, avis d'éditeurs et catalogues d'exploitation
Exploitées connues
1 700+failles exploitées dans la nature (KEV), traitées en premier
Vulnérabilités indexées
650 000+CVE et avis de sécurité, réservées et rejetées comprises
Agent
Windows, Linux et macOS, x64 et ARM
Voir ce qui tourne et ce qui est exploité, corriger dans le bon ordre, garder la preuve de ce qui a été fait : trois étapes que la plupart des équipes tiennent dans trois outils.
L'agent remonte logiciels et mises à jour manquantes ; les connecteurs lisent dépôts, images et outils de parc. Chaque composant porte sa version, sa source et son seuil d'alerte.
KEV de la CISA et de VulnCheck, CERT-FR, EUVD, EPSS, preuves de concept : chaque alerte reçoit une échéance de 3, 14, 60 ou 180 jours.
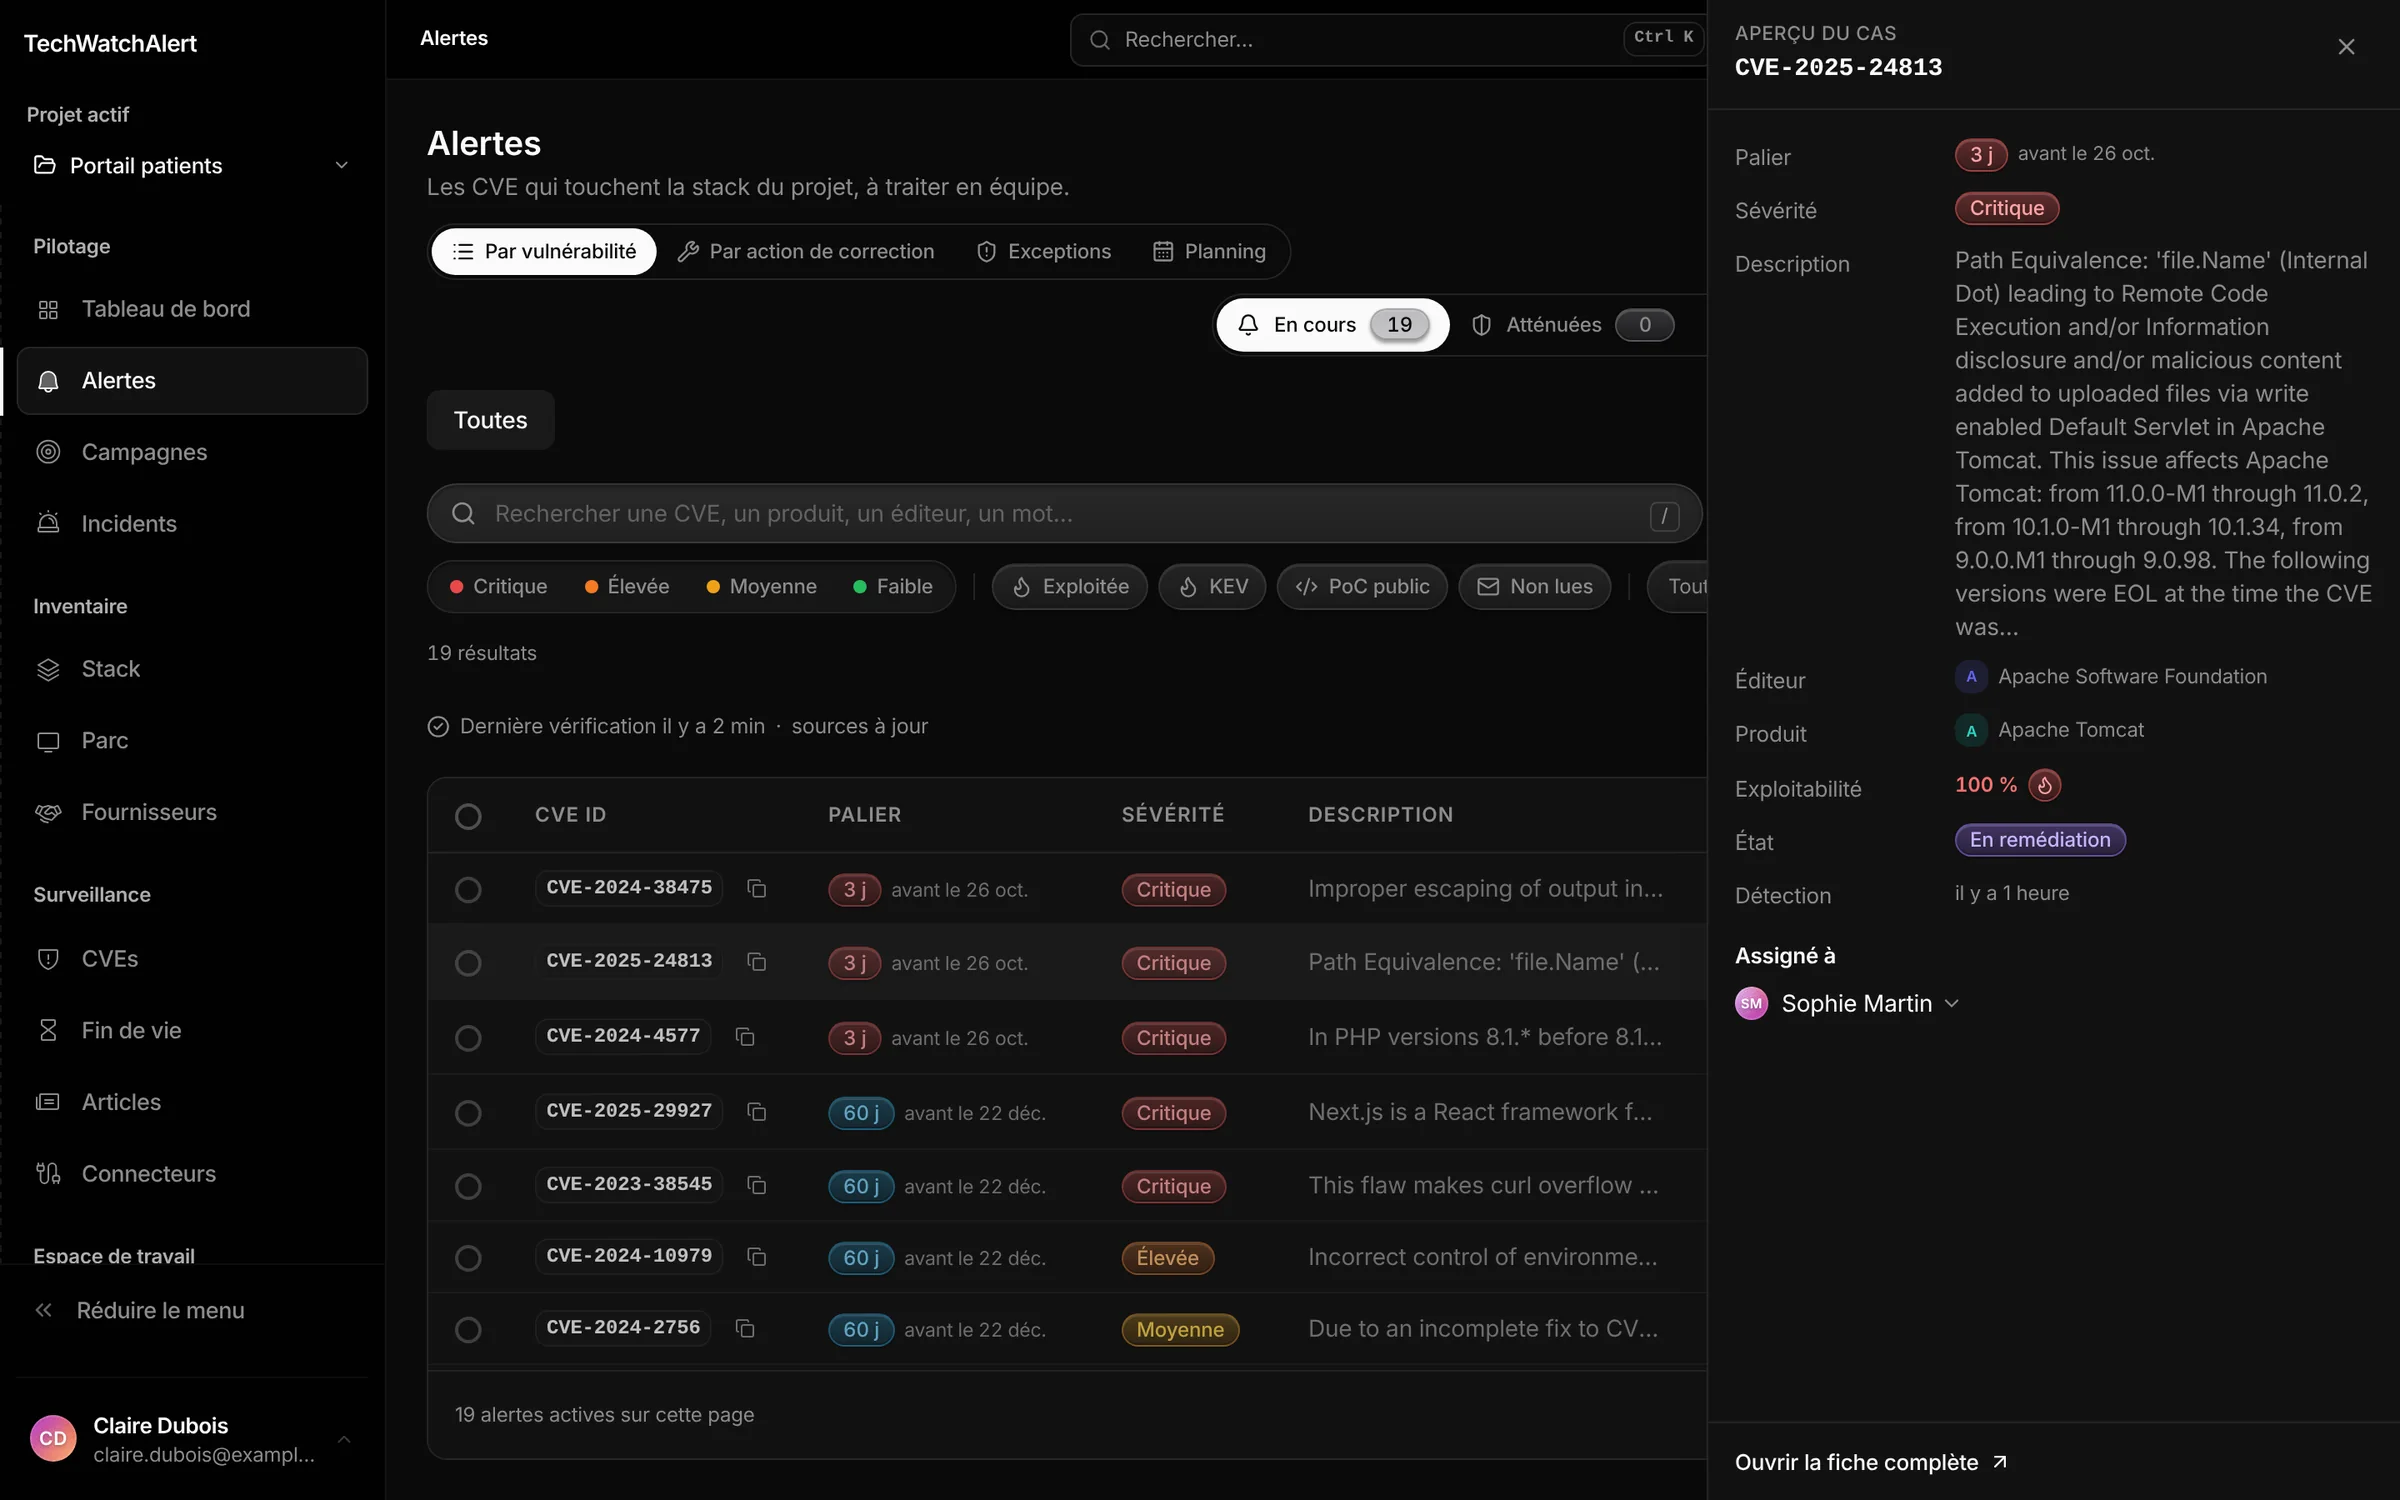
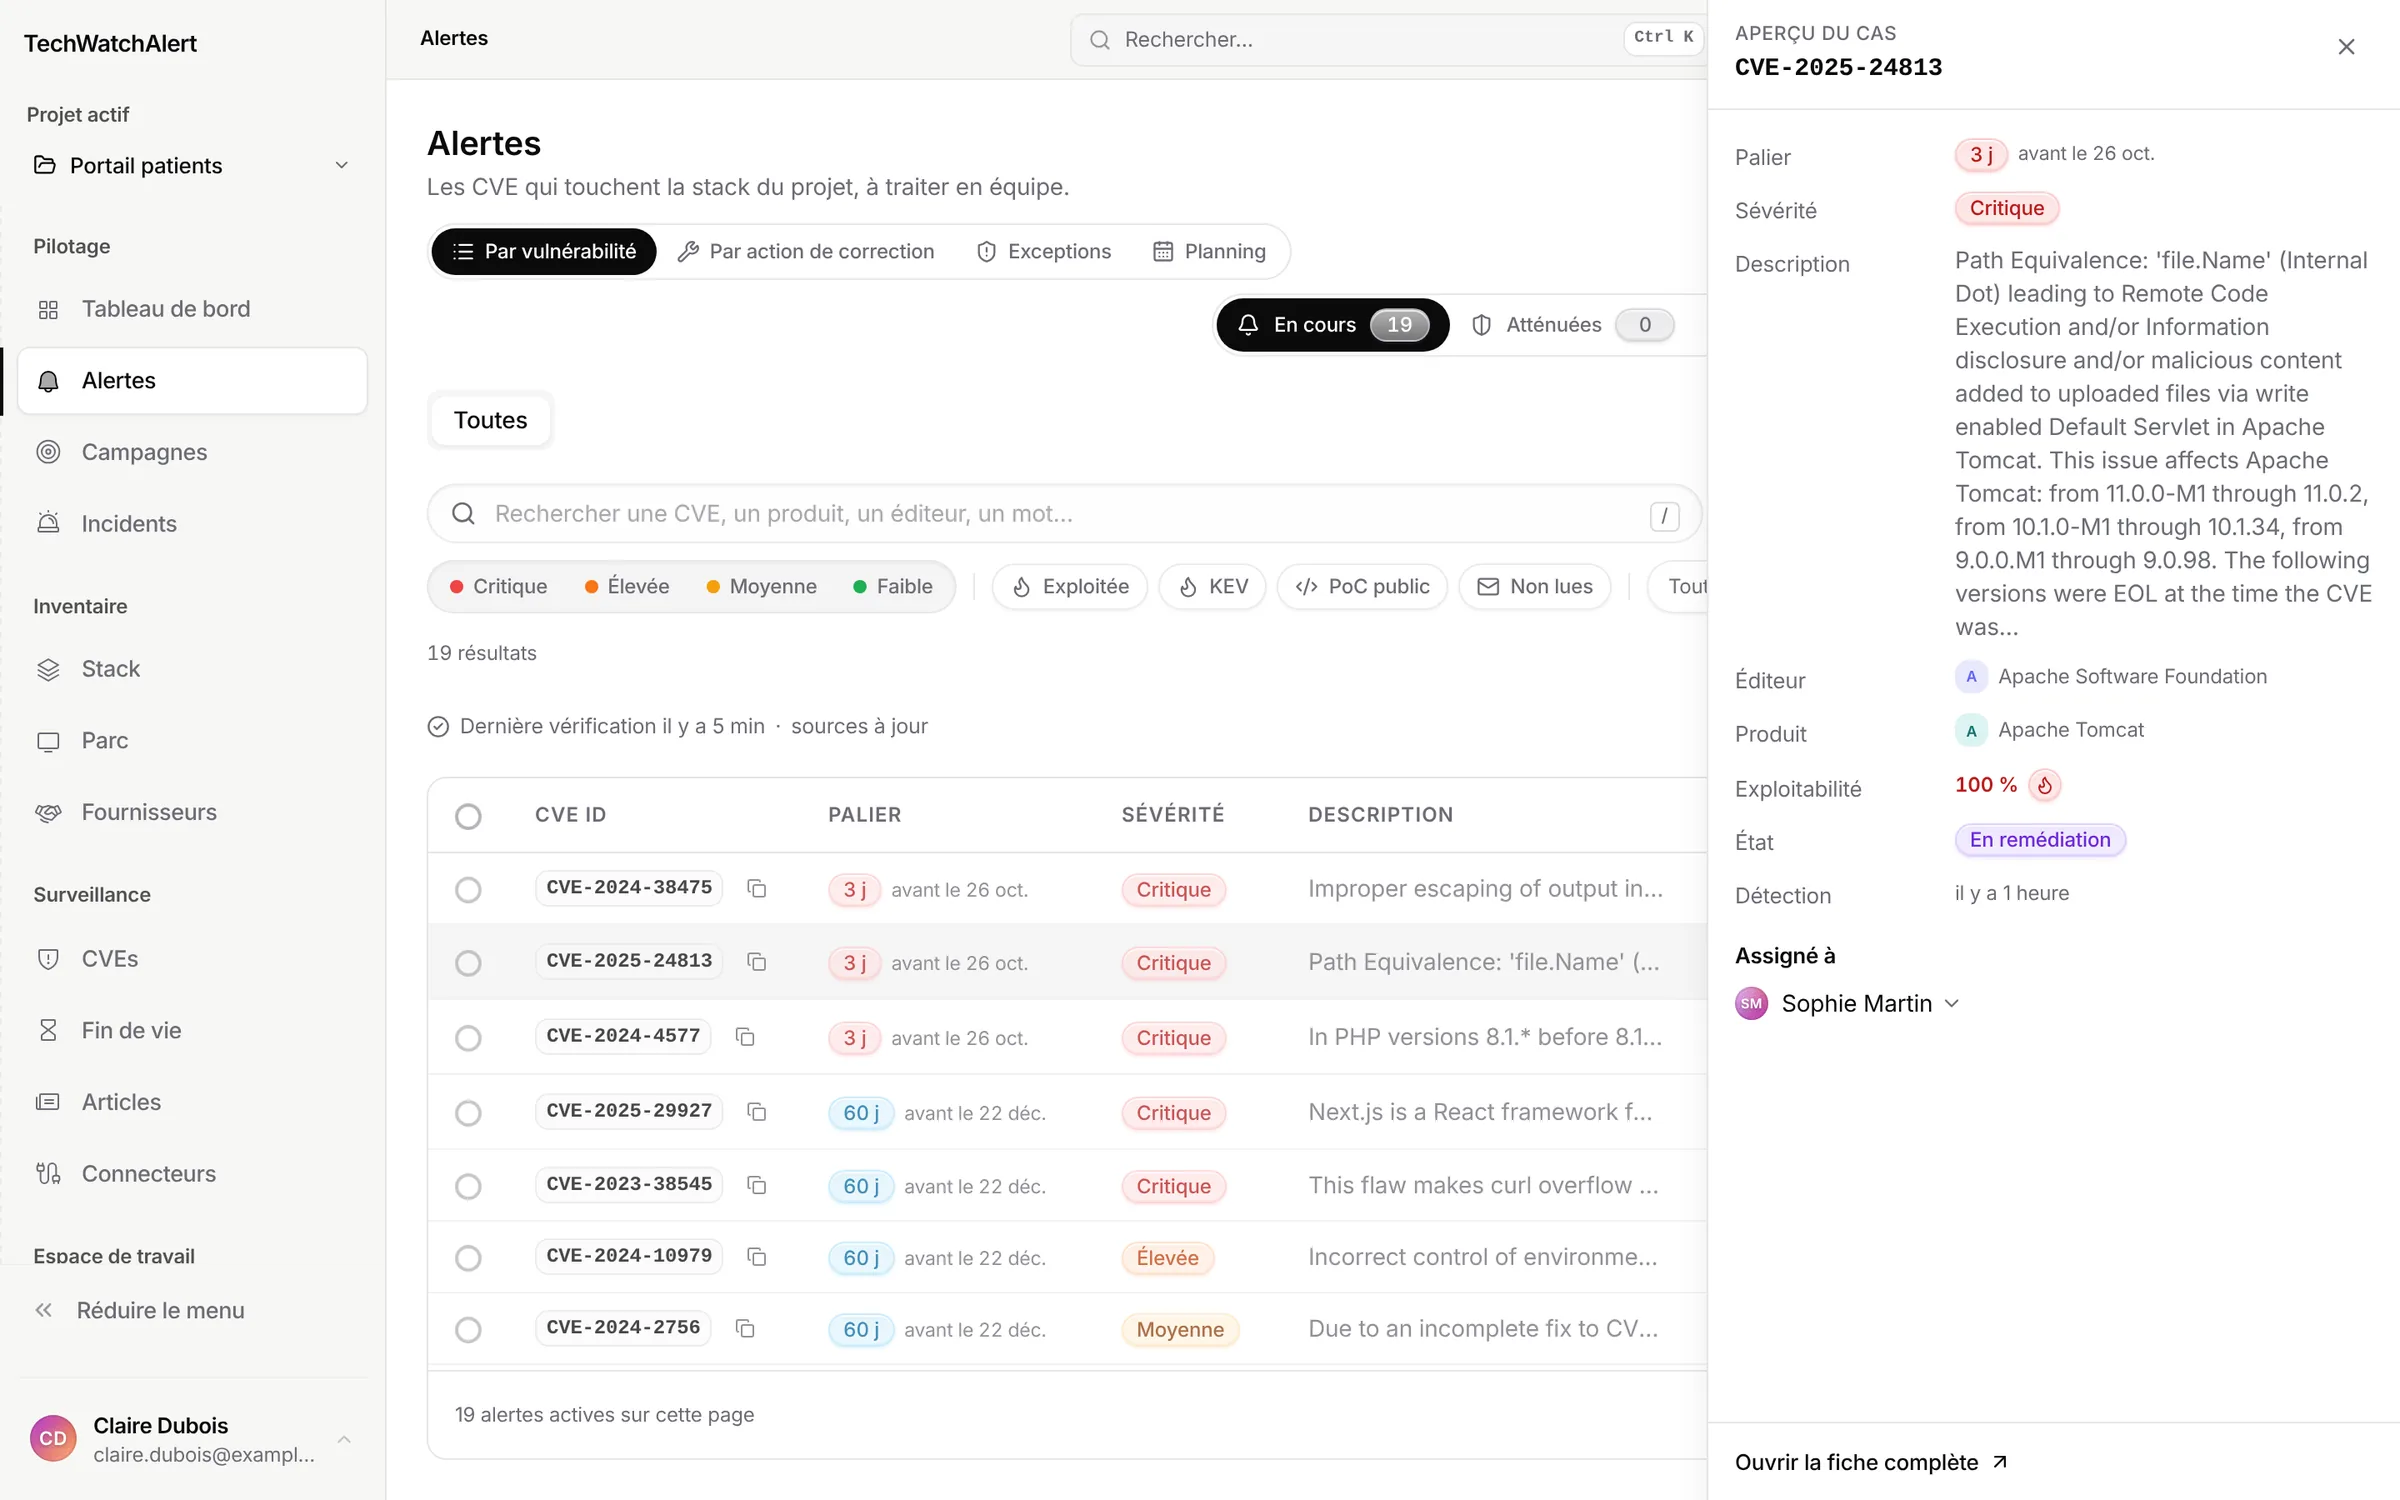
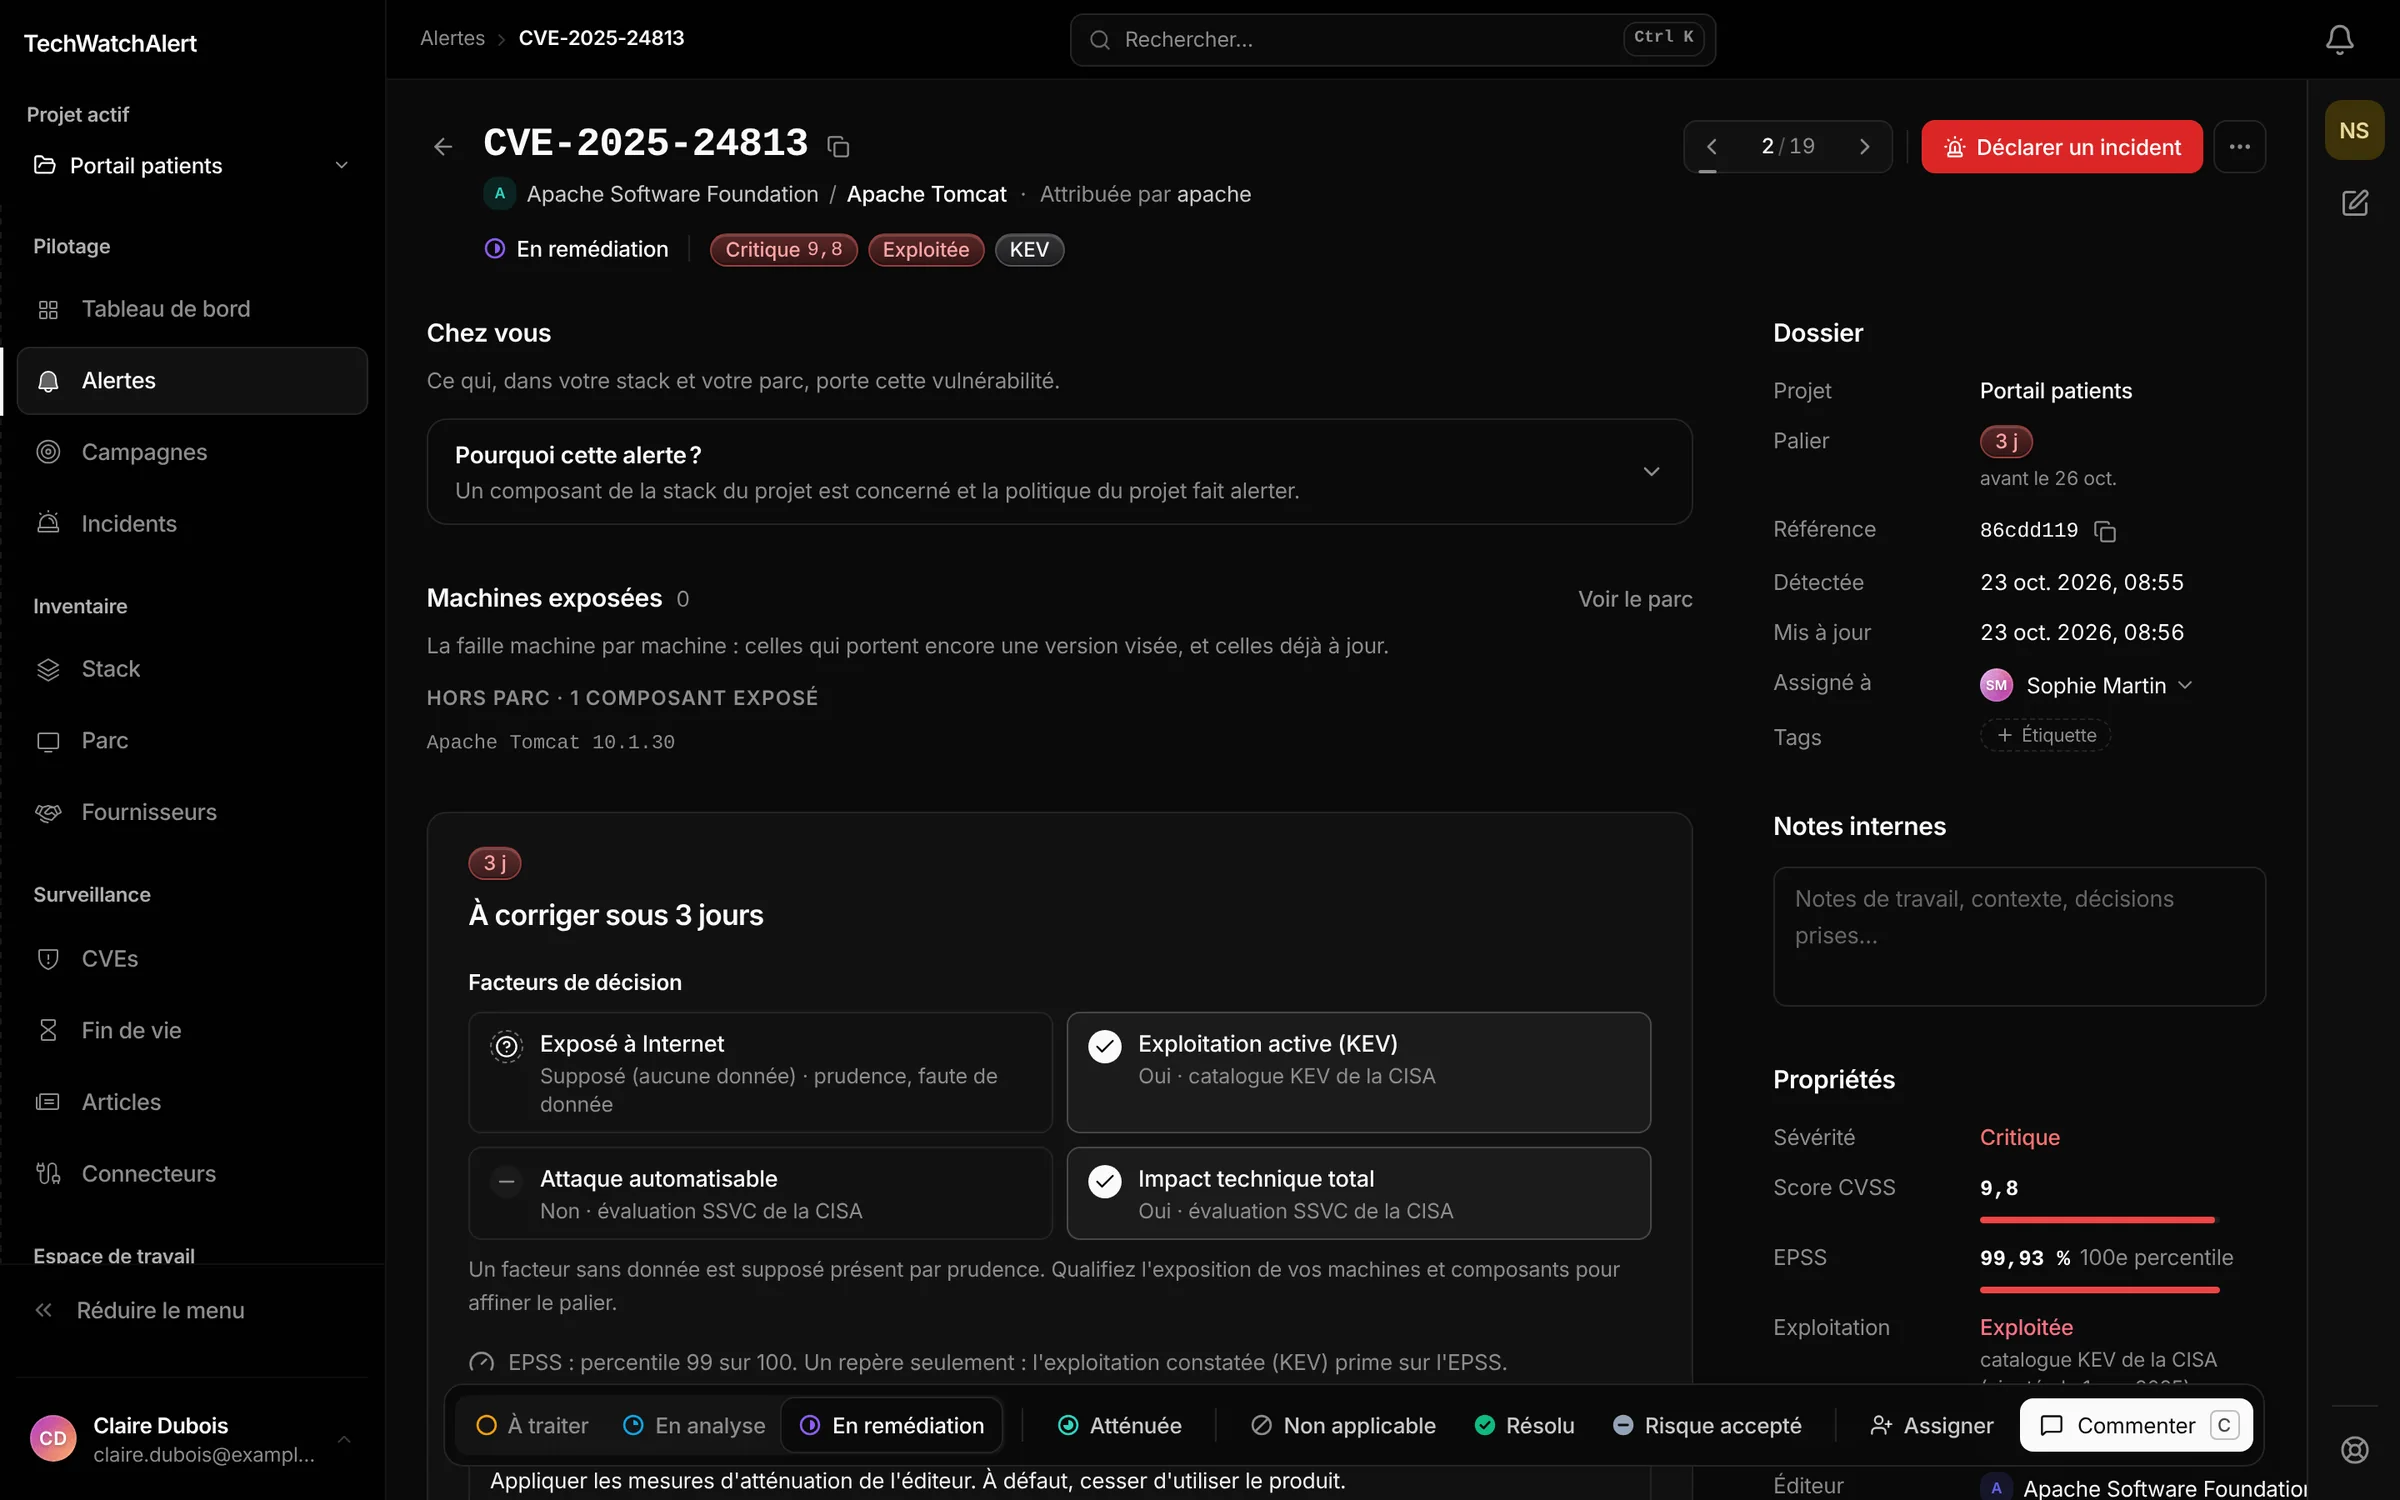
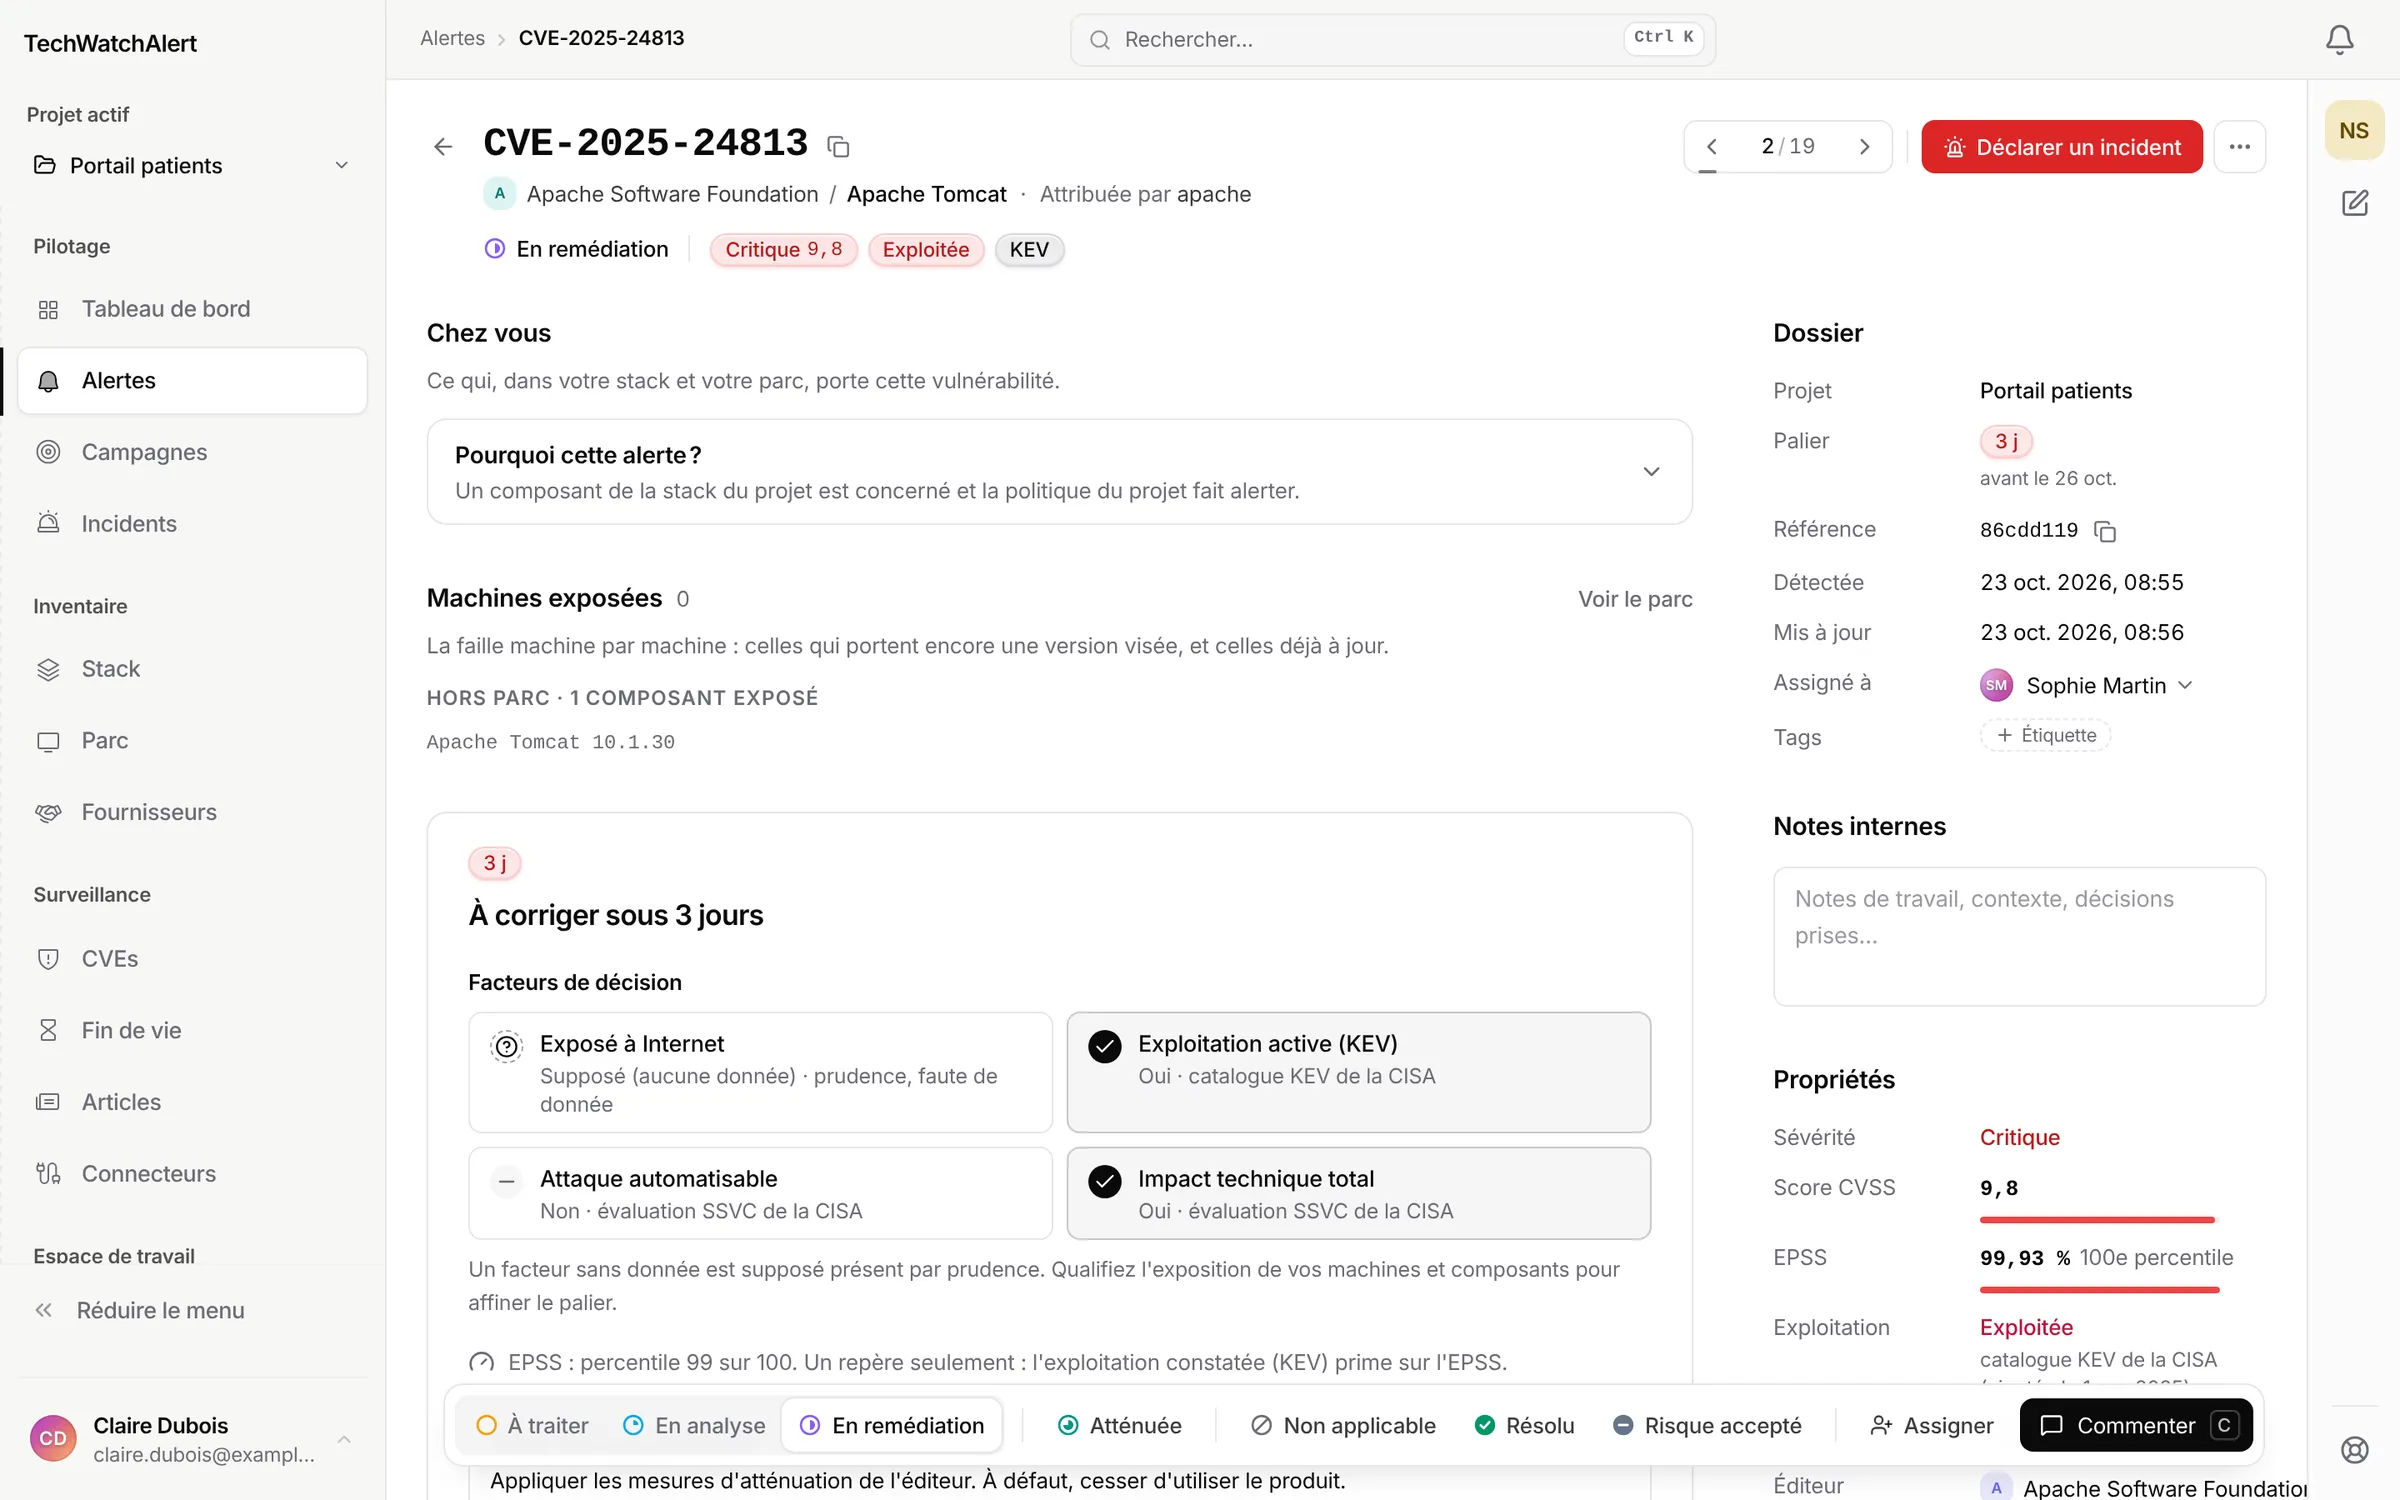
Facteurs de décision, machines exposées, porteur, statut, commentaires ; on déclare un incident en un clic.
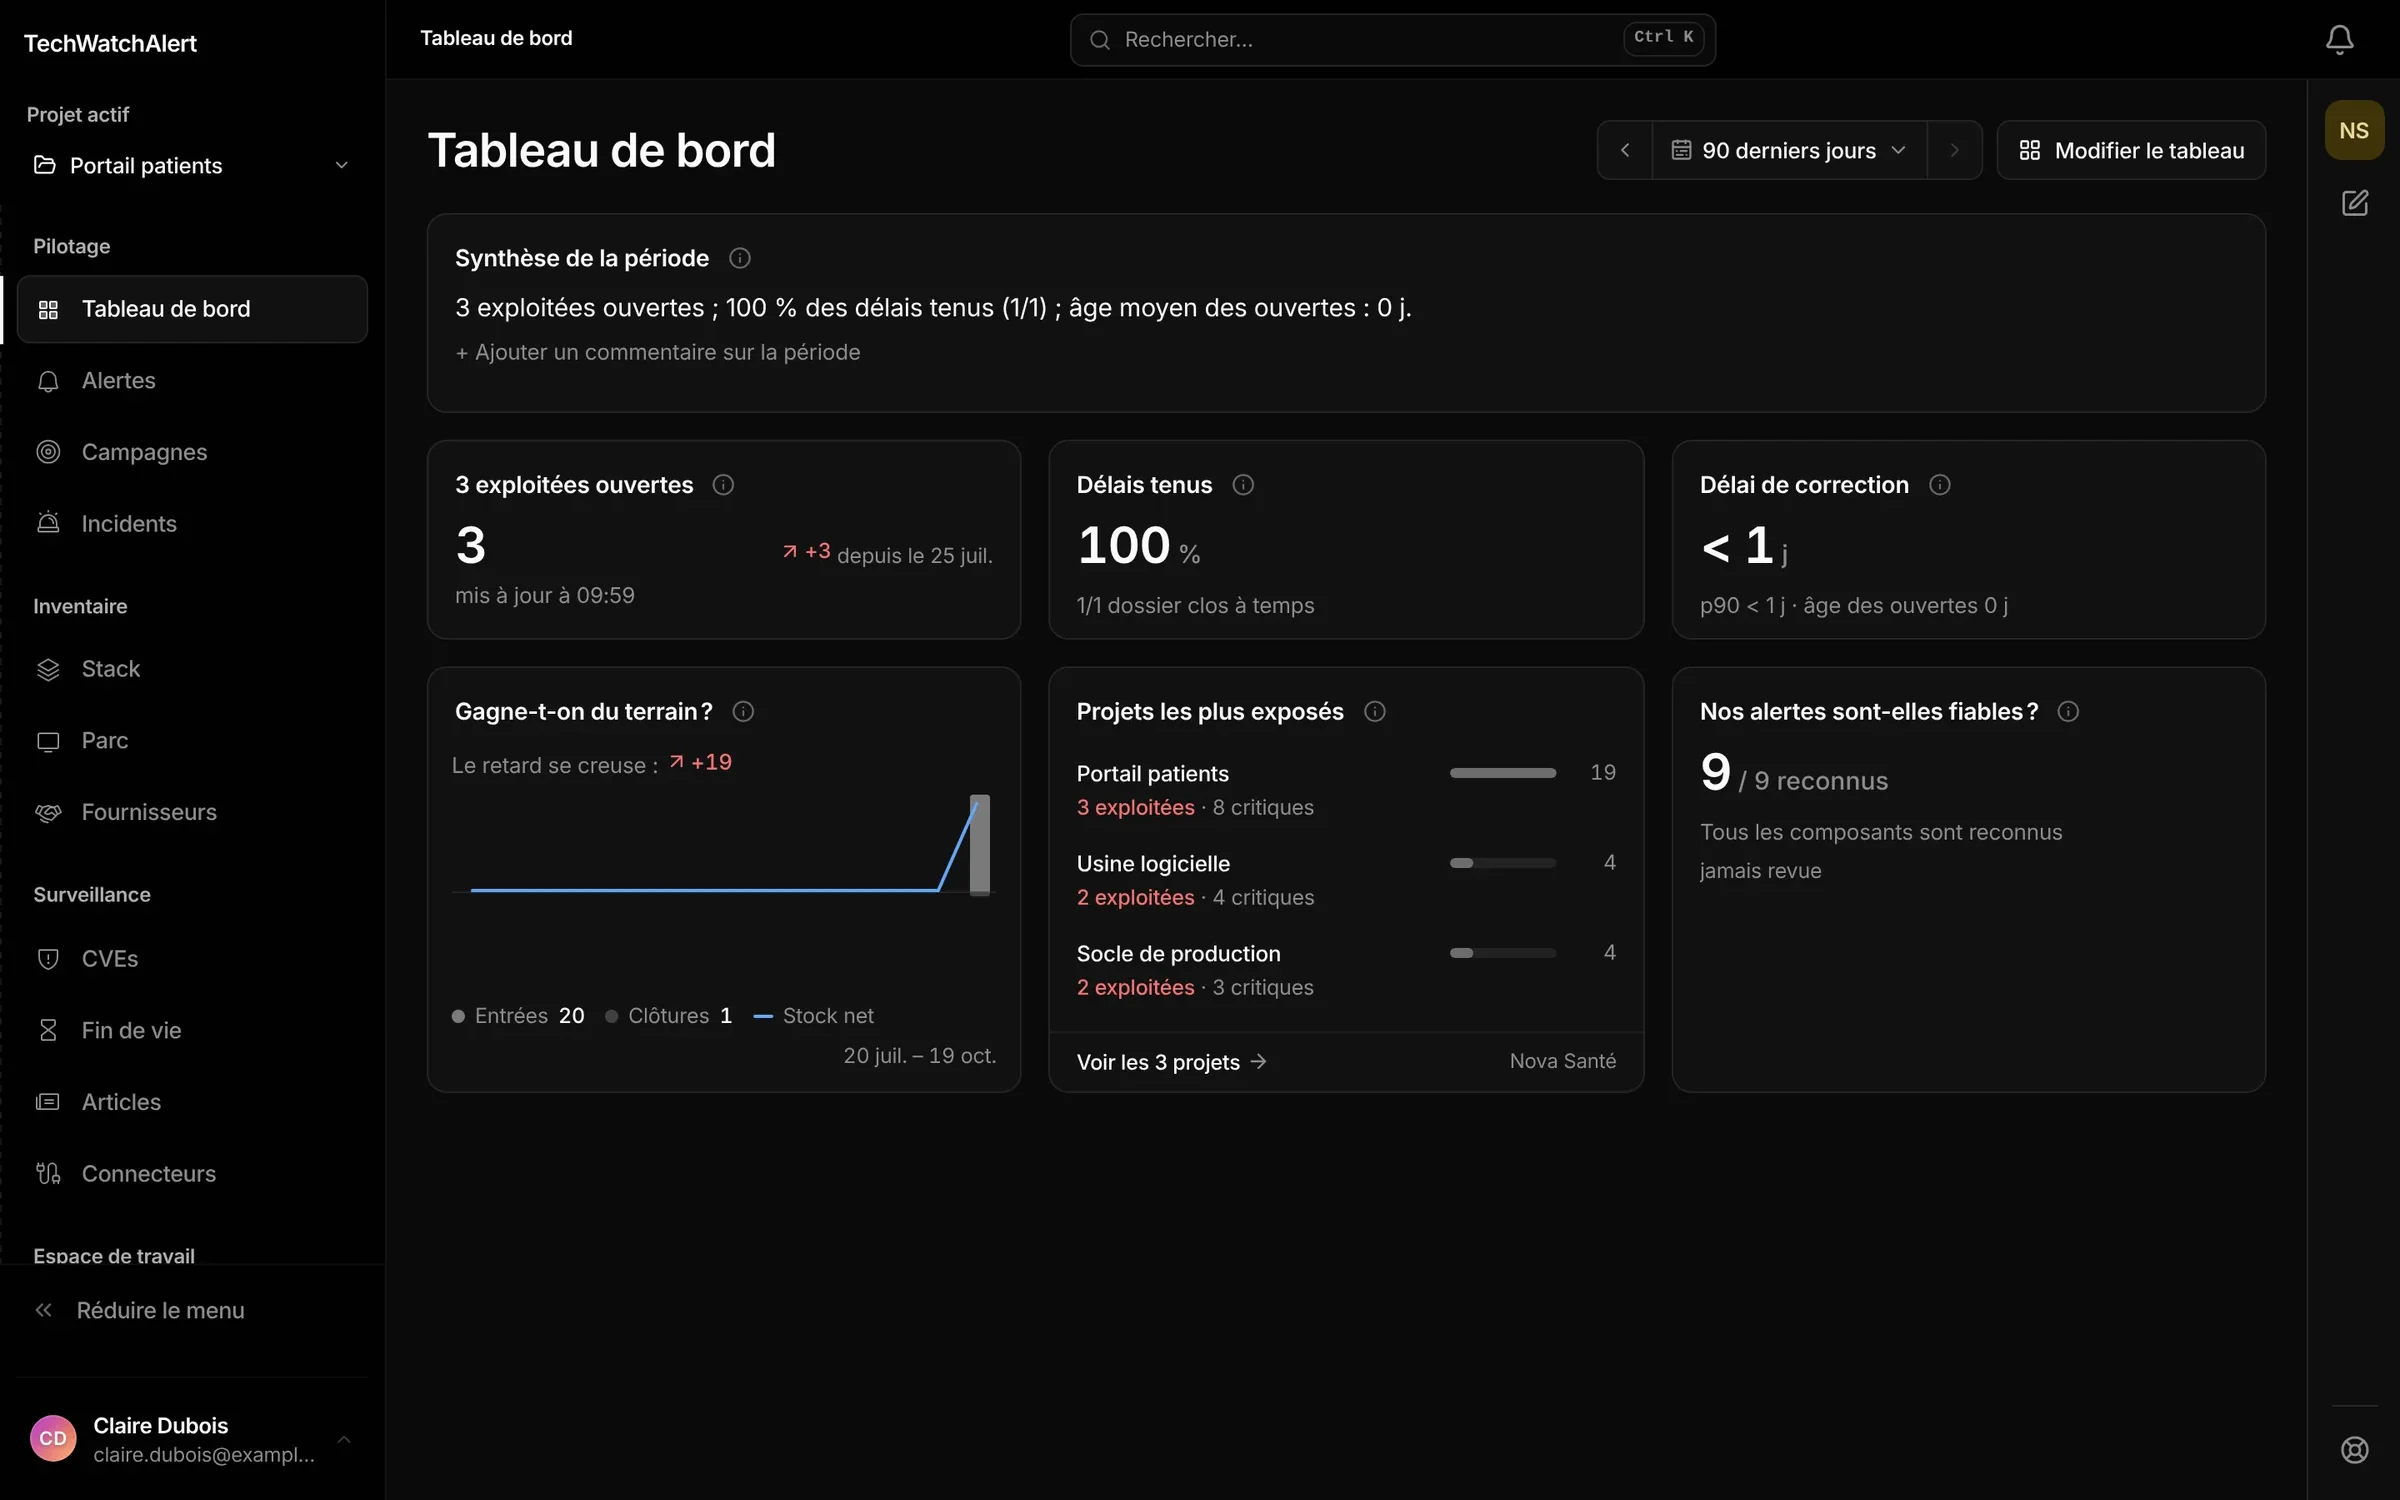
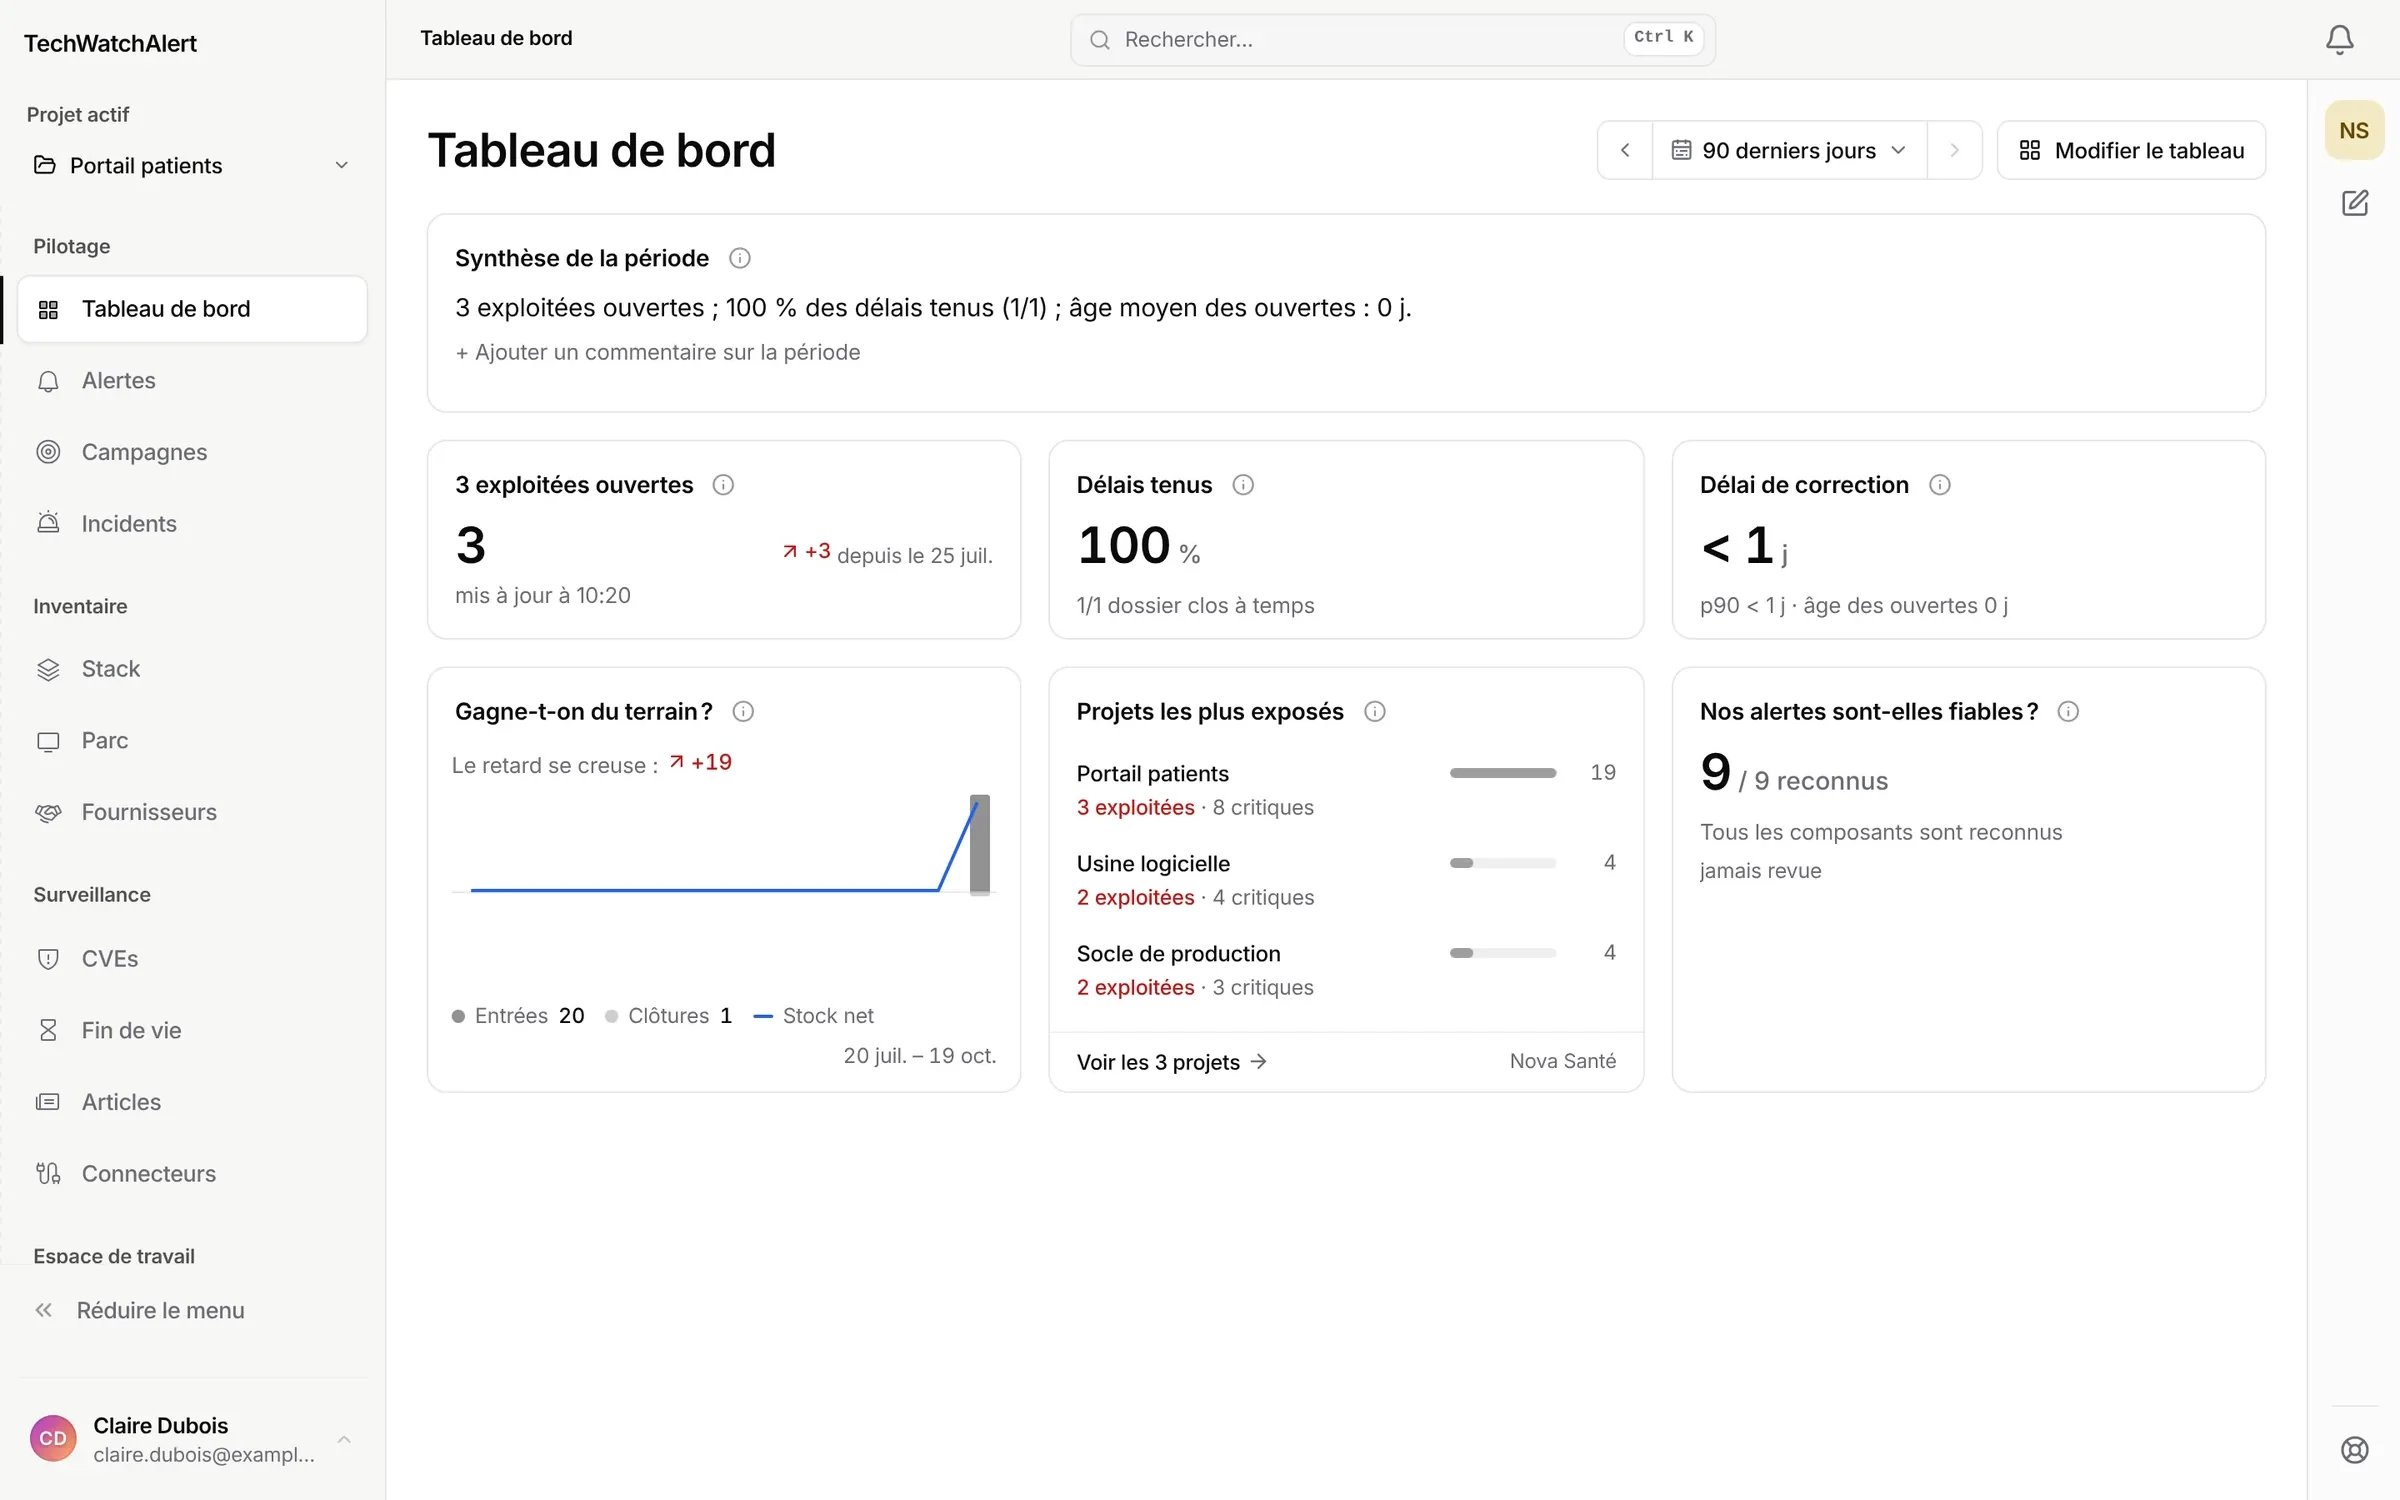
Exploitées ouvertes, délais tenus, délai de correction, projets les plus exposés : le tableau de bord se lit en comité, les rapports partent en PDF.
Infogérant ? Tous vos clients dans un seul espace, cloisonnés, facturés à la machine dès 1,50 € HT par mois, sans minimum. L'offre partenaire →
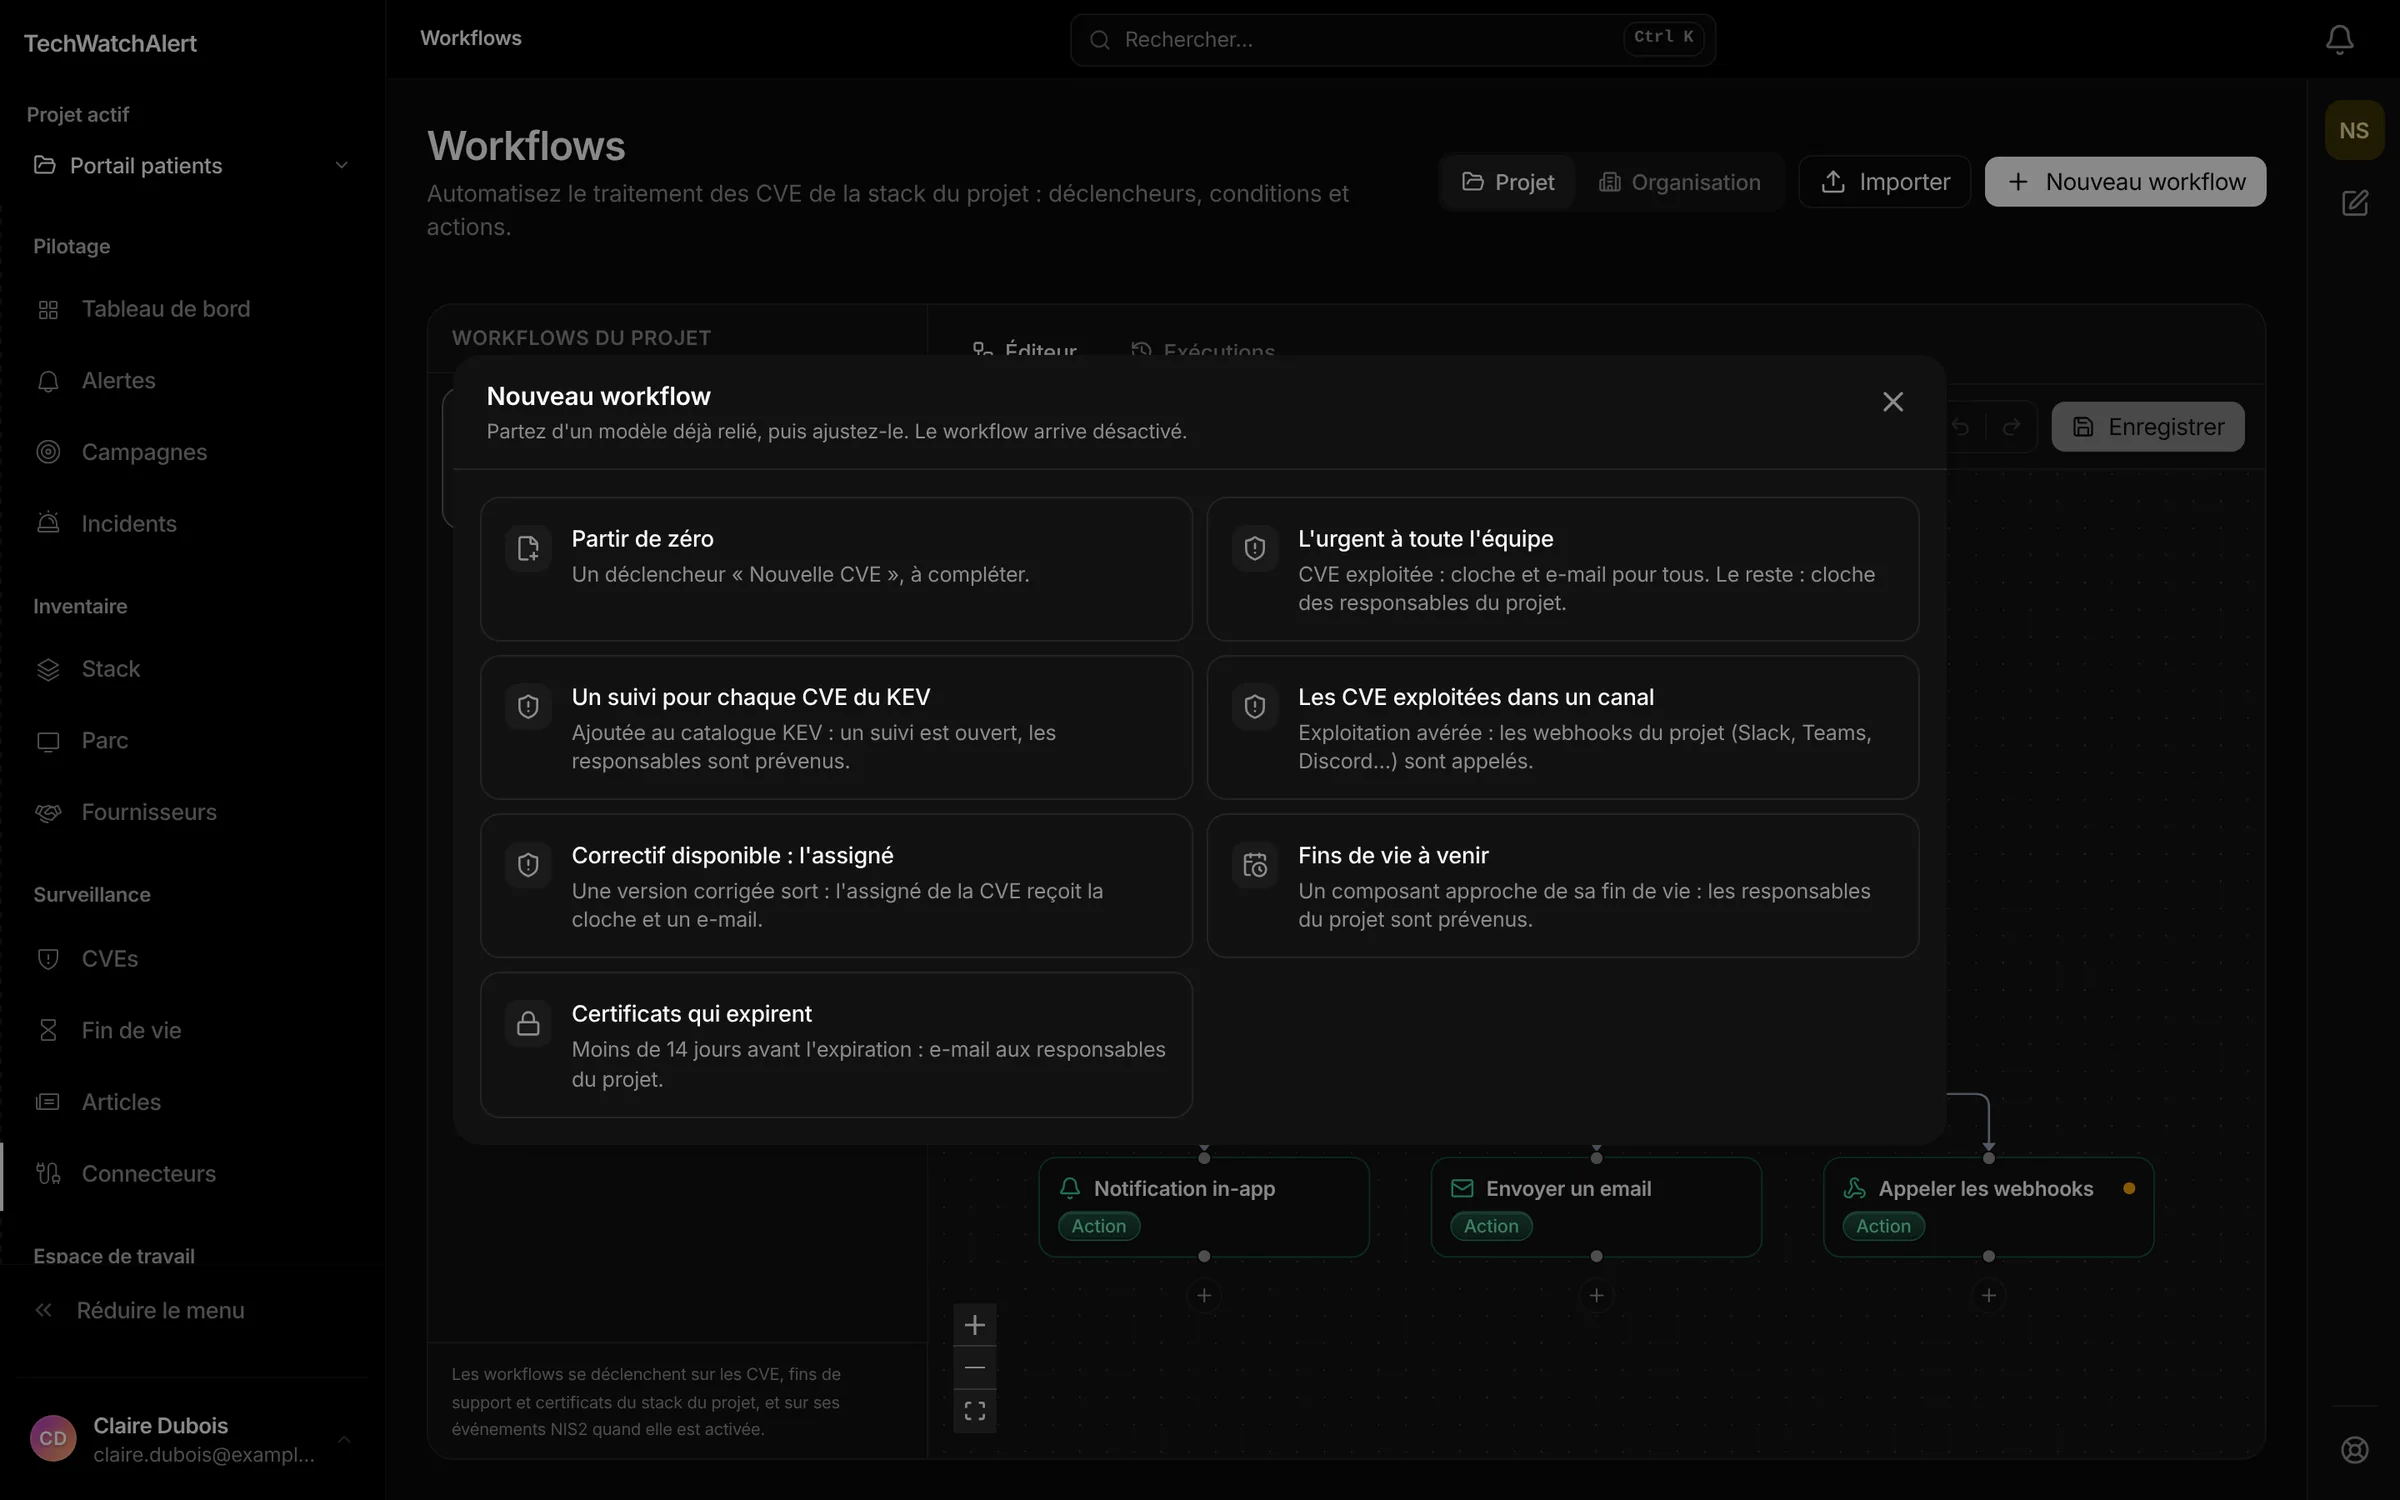
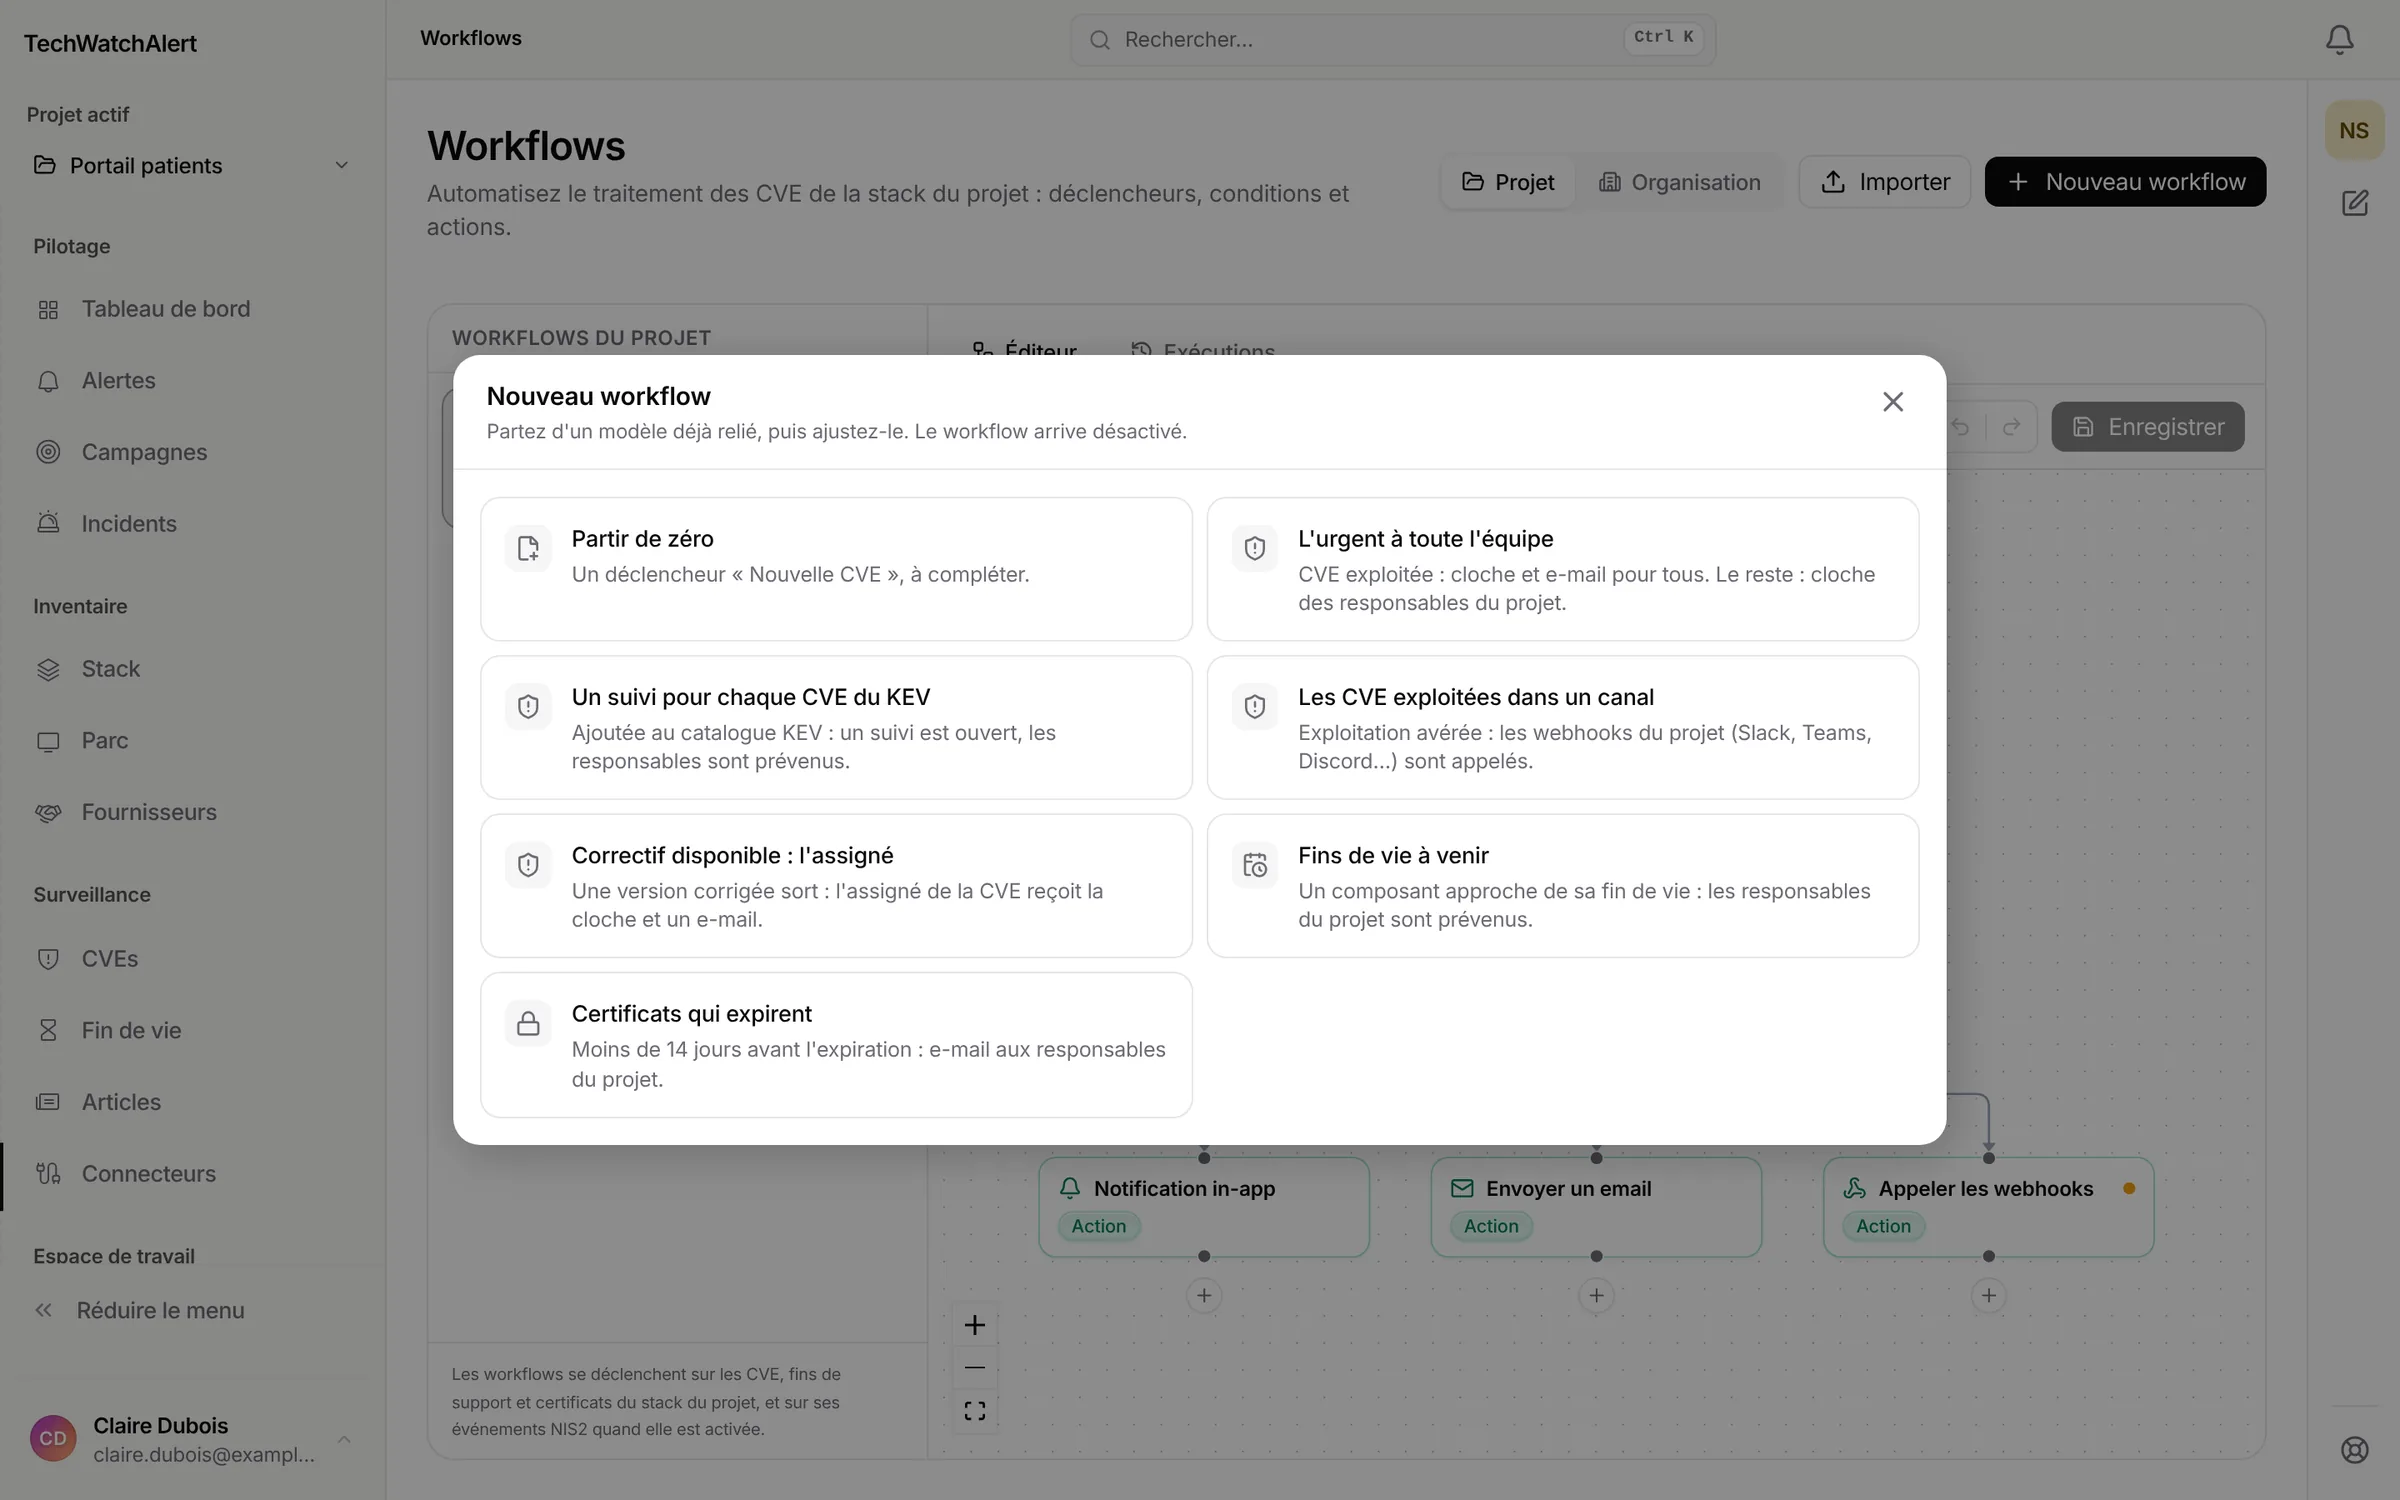
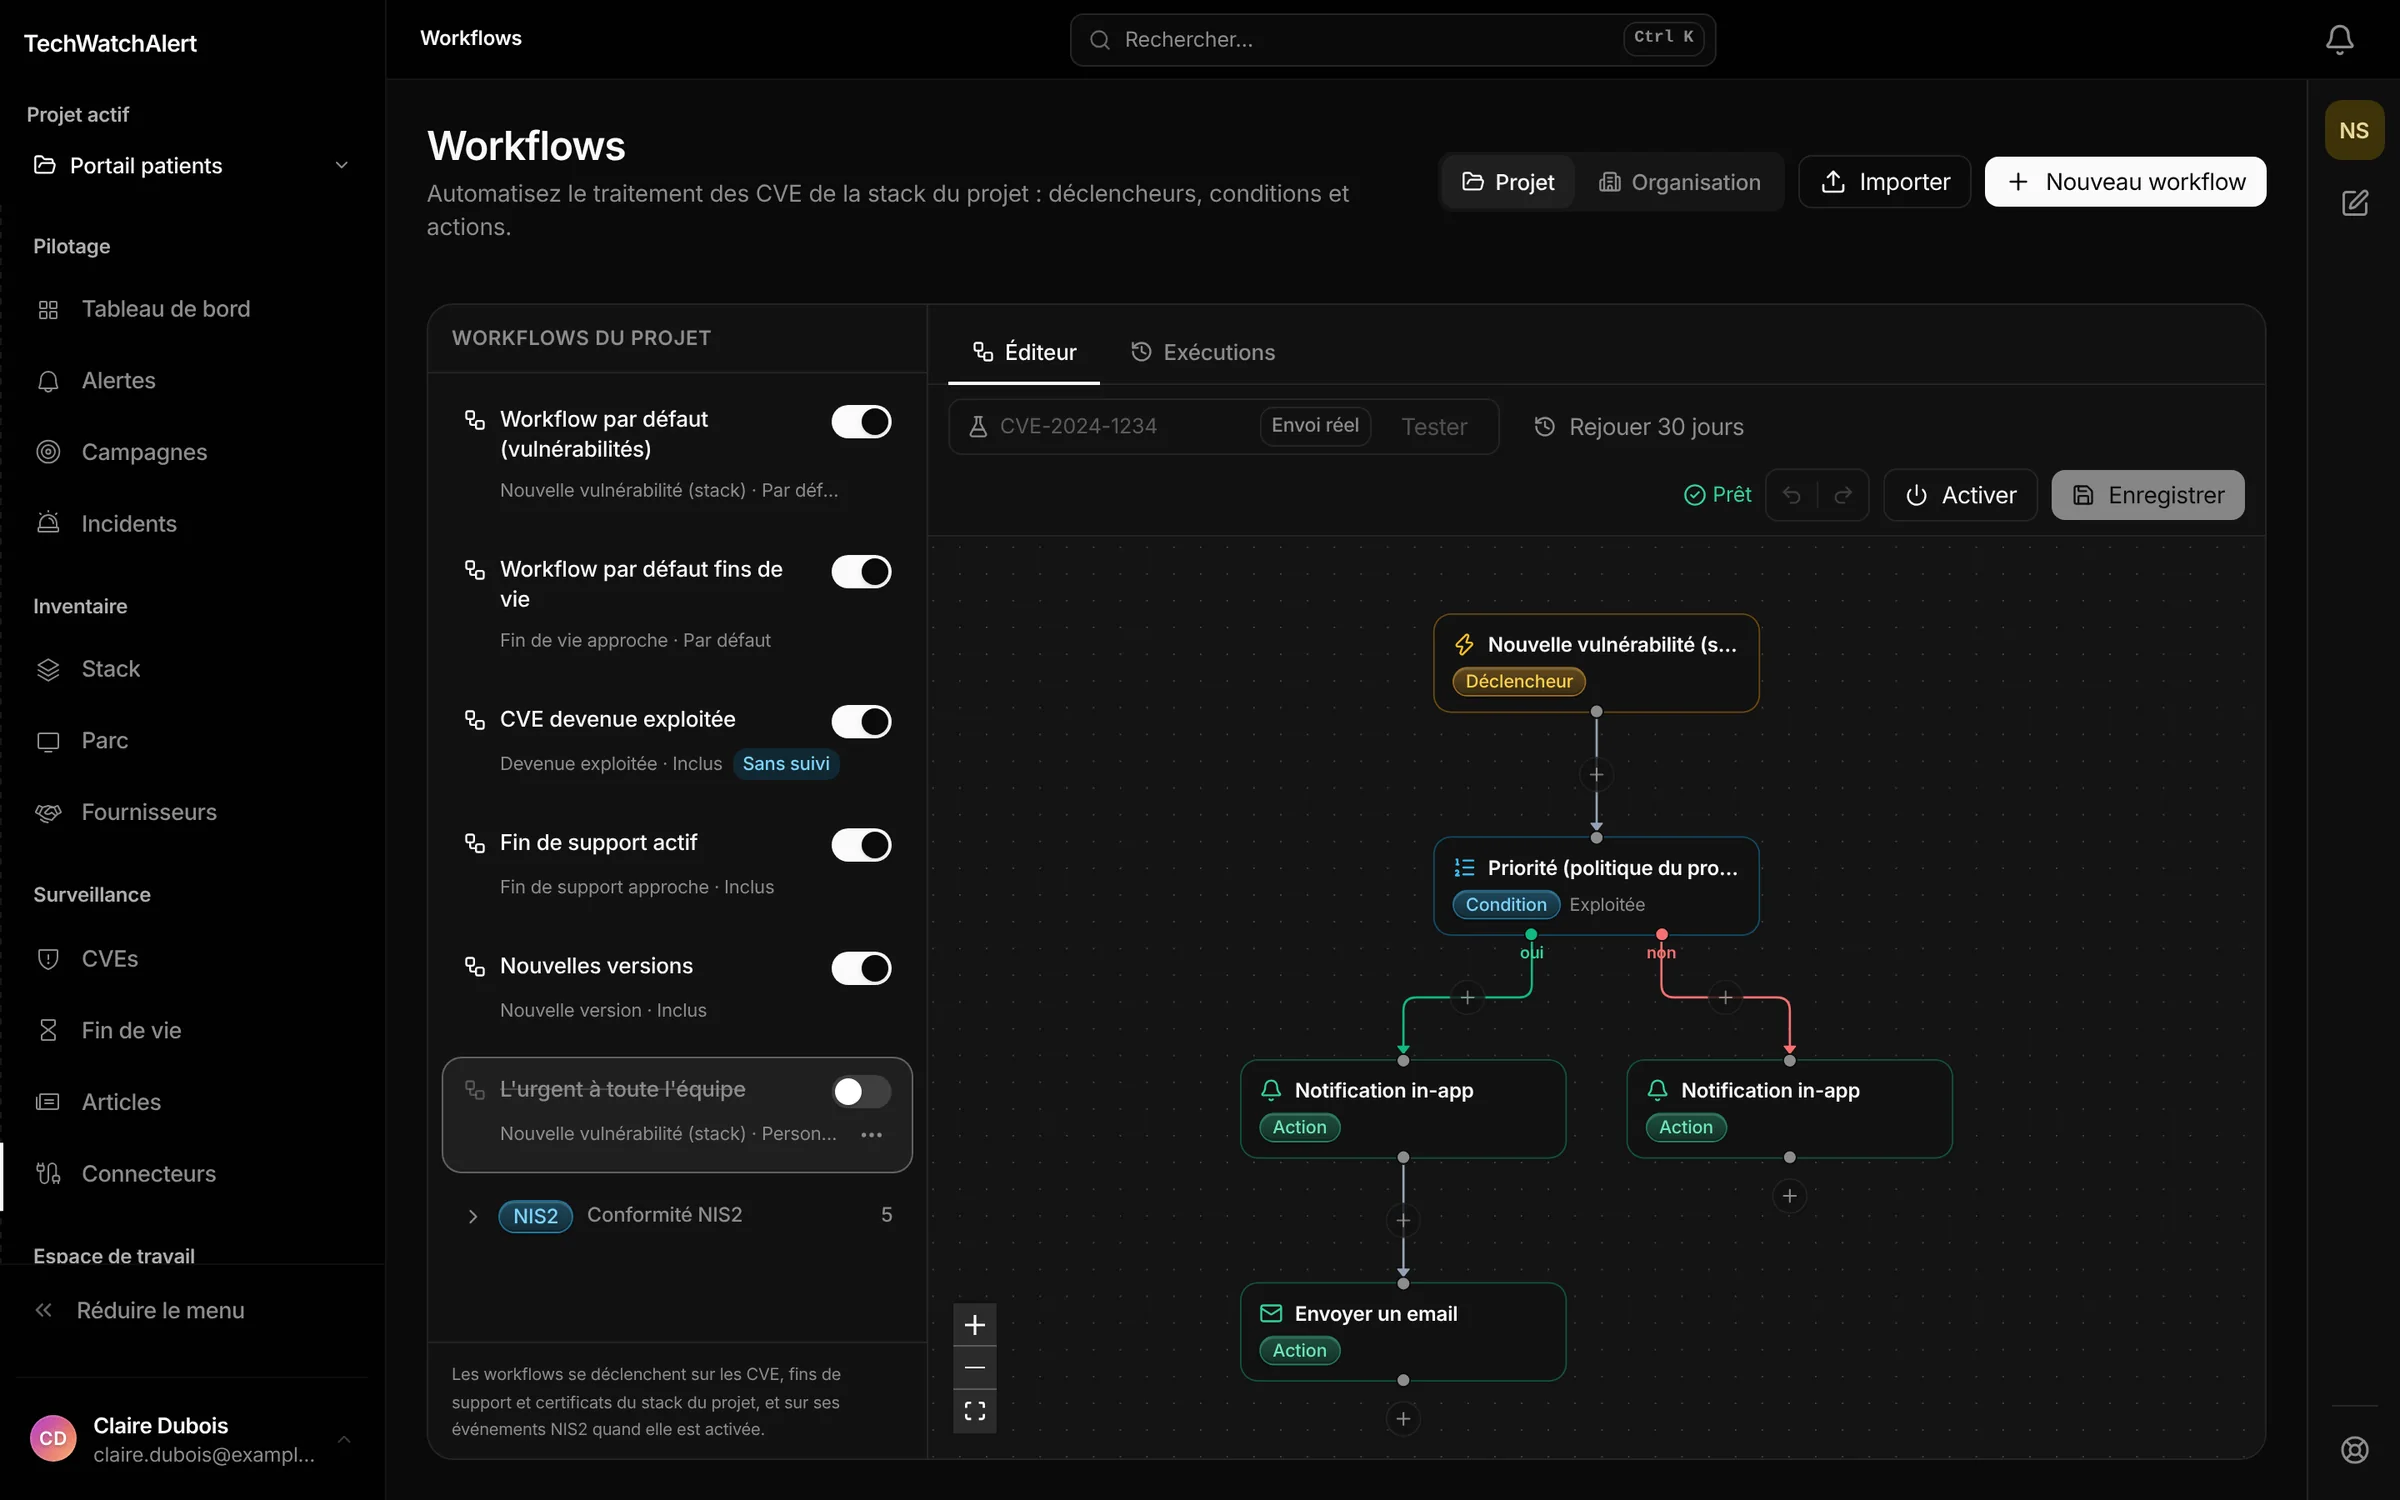
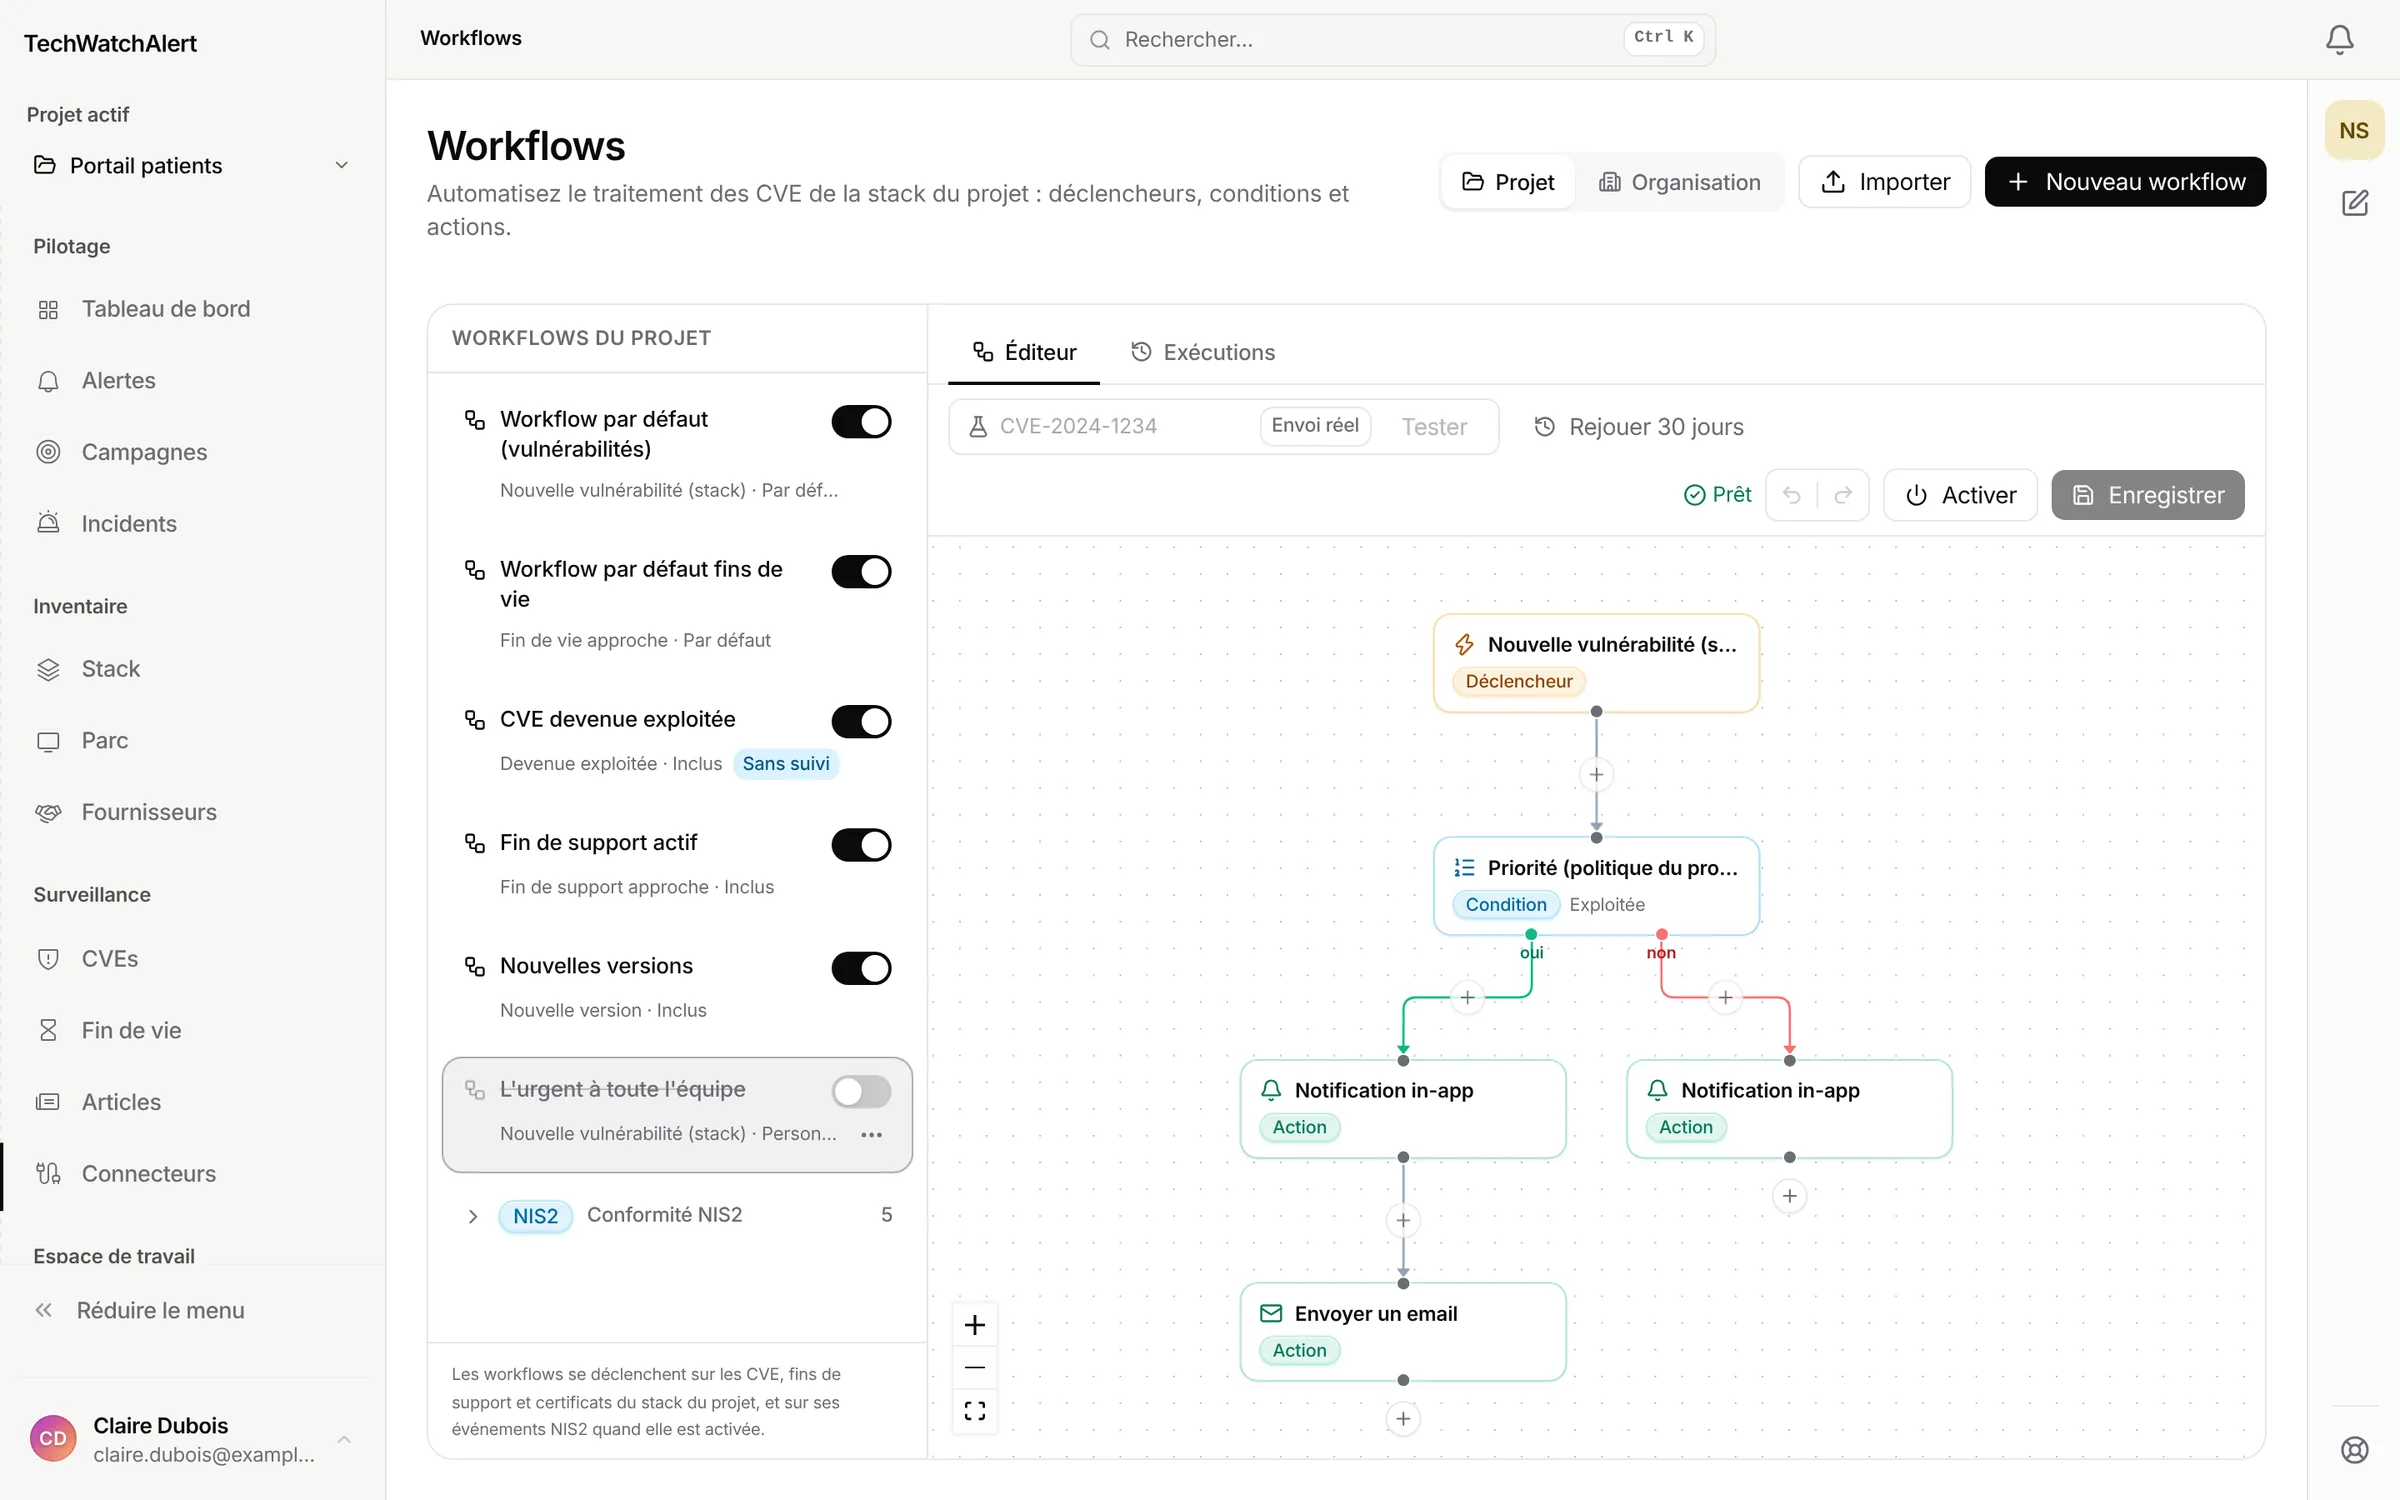
Partez d'un modèle, ajustez au « + », et voyez ce que le workflow aurait fait sur les vrais événements du mois avant de l'activer. Rien n'est envoyé.

 Agent léger
Windows, Linux, macOS, même hors ligne sur un réseau isolé. Mises à jour manquantes, configuration notée de A à E, repères CIS et STIG.
Code et conteneursGitHub, GitLab même auto-hébergé, images Docker, pods Kubernetes : les dépendances, pas seulement les serveurs.
Parc et cloudIntune, Jamf Pro, GLPI, Wazuh, AWS, Azure, et les RMM NinjaOne, Datto RMM, N-central et Atera : resynchronisés automatiquement.
SBOM et scannersCycloneDX, SPDX, lockfiles ; rapports Trivy, Grype, Nessus, Greenbone ; Tenable, Qualys, Rapid7, Defender et CrowdStrike lus par API.
Canaux d'équipeSlack, Teams, Discord, e-mail, webhooks signés. Depuis l'e-mail, Slack ou Teams, on répond « concerné » ou « corrigé » en un clic.
TicketsJira, GitHub, GitLab, GLPI ou ServiceNow, jusqu'à cinq outils par projet ; le ticket résolu revient dans le dossier, à confirmer par l'inventaire.
Technologies, code HTTP et certificat HTTPS vérifiés régulièrement ; surface externe sur vos domaines vérifiés.
API et MCPAPI REST v1 en OpenAPI, connecteur MCP de 29 outils pour Claude, ChatGPT, Le Chat ou Cursor.
Les registres se nourrissent des alertes, des décisions et des échéances que vos équipes gèrent déjà. Directive 2022/2555 et règlement d'exécution 2024/2690.
TechWatchAlert ne transmet rien à l'ANSSI à votre place.
Alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois, rappels avant chaque échéance.
Risques acceptés, échéances, revues d'inventaire, fournisseurs.
Échéances, escalades et déclarations d'incident : leurs workflows ne peuvent être ni désactivés ni supprimés.
NIS2, ISO/IEC 27001:2022, CIS Controls v8, guide d'hygiène de l'ANSSI.
 Hébergé en France
OVHcloud, région Paris. Sous-traitants publiés.
Clés d'accès, double authentification, SSO OIDC ou SAML 2.0, comptes provisionnés par SCIM (Entra ID, Okta).
Propriétaire, administrateur, analyste, lecteur, par domaine et par projet.
Discussions chiffrées de bout en bout, journal d'audit, événements vers votre SIEM, export complet à tout moment.
Une équipe en France, des données hébergées en France avec des sous-traitants publiés, et les sources et référentiels sur lesquels s'appuient les équipes françaises.
Le produit est pensé, développé et maintenu par une équipe française.
OVHcloud, région Paris. Sous-traitants publiés, conforme RGPD.
Les avis du CERT-FR arrivent avec les autres sources et sont rattachés à vos alertes.
Guide d'hygiène de l'ANSSI et directive NIS2 dans les rapports de conformité.
Hors taxes. En annuel, deux mois offerts. Essai Team de 14 jours sans carte bancaire.
Pour découvrir
0 €
Sans carte bancaire
CommencerPour une petite équipe
59 €49,17 €/mois
Facturé chaque mois590 € par an · 118 € économisés
Choisir ProLe plus complet
179 €149,17 €/mois
Facturé chaque mois1 790 € par an · 358 € économisés
Essayer TeamSur mesure
dès 6 000 €/an
Sur devis, facturé à l'année
Demander un devisAu-delà des machines incluses : 2,50 € HT par machine et par mois, ou par packs. Comparer toutes les offres →
Une stack saisie à la main ou un SBOM importé suffit pour recevoir les premières alertes le jour même. L'agent et les connecteurs viennent ensuite, à votre rythme.
Non. L'agent est facultatif : la saisie manuelle, les SBOM, les dépôts et les connecteurs cloud fonctionnent sans rien installer sur vos machines.
Chez OVHcloud, en région Paris. La liste des sous-traitants est publiée, et vous pouvez exporter toutes vos données à tout moment.
Non. L'inventaire est passif. La vérification légère des services exposés (une connexion sur quelques ports courants, sans charge envoyée ni authentification) n'a lieu que sur les domaines dont vous avez prouvé la propriété par un enregistrement DNS, après votre attestation d'autorisation, et seulement sur leurs propres adresses publiques.
Ça le complète : TechWatchAlert lit les rapports de Trivy, Grype, Nessus, Greenbone, Qualys et Rapid7, interroge par API Tenable, Qualys, Rapid7, Microsoft Defender et CrowdStrike, et confronte leurs résultats à vos alertes, avec la veille et les échéances en plus.
Sans action de votre part, le compte repasse sur Free. Aucune carte bancaire n'est demandée pour l'essai.
Sachez avant midi si elle vous concerne, et qui s'en occupe.
Offre Free sans carte bancaire · hébergé en France